


金融業界で始まった耐量子計算機暗号への移行
企業が今着手すべき「暗号利用状況の棚卸し」とは
量子コンピューターの実用化によって、現在広く利用されているRSA※1や楕円曲線暗号などの公開鍵暗号が将来的に解読される可能性が指摘されている。こうした状況を受け、日本でも金融庁が金融機関に対して耐量子計算機暗号(Post-Quantum Cryptography:PQC)への移行準備を促しており、金融業界では具体的な検討が始まっている。今回は、金融庁の報告書(預金取扱金融機関の耐量子計算機暗号への対応に関する検討会報告書)を踏まえながら、企業が今取り組むべきPQC対応の第一歩について考えてみたい。
金融業界がPQCに先駆ける理由
量子コンピューターによる脅威が注目される理由は、現在利用されている公開鍵暗号の安全性に影響を与える可能性があるためである。一方で、量子コンピューターがいつ実用化されるのかについてはさまざまな見解があり、その時期を正確に予測することは難しい。
それにもかかわらず、金融業界が早期に準備を進めている背景には、「Harvest Now, Decrypt Later(HNDL)」と呼ばれるリスクがある。これは、現在は解読できない暗号化データを収集・保存し、将来量子コンピューターが実用化された段階で復号を試みる攻撃手法である。顧客情報や契約情報、取引データなど長期間保護しなければならない情報を扱う金融機関にとっては、量子コンピューターの完成を待ってから対策を始めるのでは遅い。
また、PQCへの移行は単純なシステム更新ではない。既存システムの調査、影響分析、優先順位付け、ベンダーとの調整、実装や検証など、多くの工程が必要となる。そのため金融庁は、量子コンピューターの実現時期にかかわらず、早期に準備に着手する重要性を指摘している。
まず必要なのは暗号利用状況の把握
PQCへの対応というと、新しい暗号アルゴリズムを選定し置き換える取り組みと考えられがちである。しかし実際には、その前に取り組むべき課題が存在する。
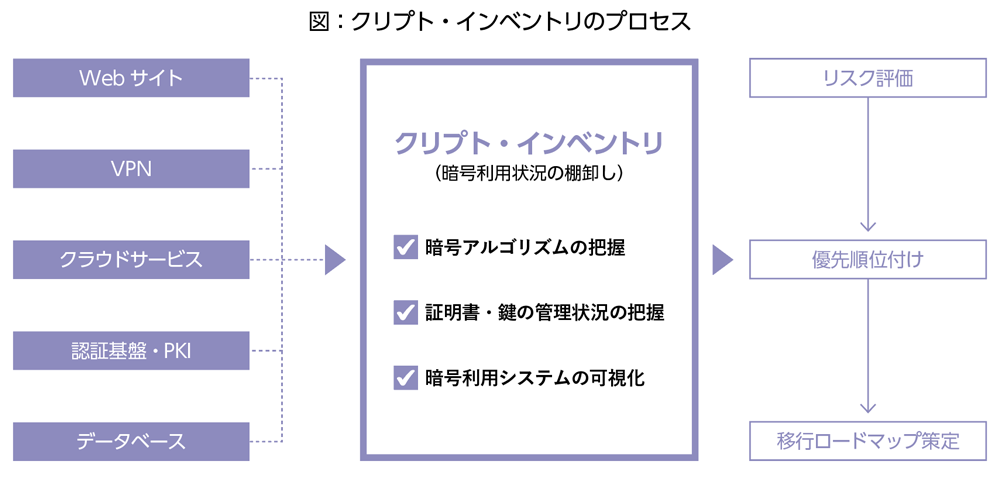
それは、「自社のどこで暗号が使われているのかを把握できているか」という点である。企業の情報システムでは、Webサーバー、VPN※2、クラウドサービス、認証基盤、PKI※3、データベースなど、多くの領域で暗号技術が利用されている。さらに、長期間運用されてきたシステムやパッケージ製品の中には、利用されている暗号アルゴリズムや証明書の情報が十分に整理されていないケースも少なくない。
金融庁の報告書でも、PQC移行に向けた事前準備として、まず暗号利用状況を把握することの重要性が示されている。どの暗号方式を採用するかを検討する前に、自社環境の現状を可視化する必要があるのである。
可視化の第一歩「クリプト・インベントリ」
そこで重要になるのが「クリプト・インベントリ」である。クリプト・インベントリとは、自社のシステムやサービスにおいて、どのような暗号技術が利用されているのかを一覧化する取り組みである。具体的には、次のような情報を整理する。
【整理する情報一覧】
・利用している暗号アルゴリズム
・利用中の証明書
・秘密鍵の管理場所
・暗号を利用しているシステム
・保護対象となるデータ
・データの保護期間
これらを把握することで、量子コンピューターによる影響を受ける可能性のあるシステムを特定し、優先順位を付けて移行計画を策定できるようになる。
クリプト・インベントリの作成は一見すると単純な作業に思えるかもしれない。しかし実際には、対象システムの洗い出しやベンダーへの確認、利用中のアルゴリズム調査など、多くの工数を要する。特に大規模な組織では、全てのシステムを短期間で把握することは容易ではない。さらに現状把握の後には、リスク評価や優先順位付け、移行ロードマップ策定といった作業が続く。
また、クリプト・インベントリは一度作成して終わりではない。システム更改やクラウドサービスの追加、証明書の更新により、暗号の利用状況は変化するためだ。棚卸し結果を台帳管理し、構成変更や調達と連動して定期的に更新する仕組みが求められる。
併せて、将来、推奨される暗号方式が変わった場合に、特定の方式に依存せず柔軟に切り替えられる「クリプト・アジリティー」の視点も重要だ。PQC移行を一度限りの対応とせず、暗号利用状況を継続的に把握・管理する運用へつなげることが、長期的なリスク低減につながる。
金融庁の報告書が早期着手を推奨しているのは、こうした準備に長い時間を要するためである。量子コンピューターの実現時期が不透明だからこそ、今から準備を始める必要があるとも言える。
まずはインターネット公開システムやVPN、認証基盤、重要データを扱うシステムなど、影響の大きい領域から調査を始めることが現実的だろう。
PQC対応で最初に取り組むべき3項目
最後に、企業が今から取り組むべき内容を整理する。
【取り組むべき3項目】
1.PQC対応の責任者を明確にする
2.暗号利用状況の棚卸しを開始する
3.移行優先順位を整理する
PQC対応は、単に新しい暗号方式へ置き換えるプロジェクトではない。自社の暗号利用状況を把握し、将来の技術変化に備えるための長期的な取り組みである。
金融業界ではすでにその準備が始まっている。実際、筆者が所属する日立ソリューションズでもすでに移行に向けた支援を行っている。
量子コンピューターが実用化された後に慌てて対応するのではなく、まずは自社で利用中の暗号利用状況を把握すること。それがPQC対応の最初の一歩と言えるだろう。
〈参考〉
金融庁「預金取扱金融機関の耐量子計算機暗号への対応に関する検討会報告書」
https://www.fsa.go.jp/singi/pqc/houkokusyo.pdf
※1 Rivest-Shamir-Adleman:インターネットの安全な通信や電子署名に広く利用されている代表的な公開鍵暗号方式。
※2 Virtual Private Network:安全にデータをやりとりするためにインターネット上に構築する仮想的な専用網。
※3 Public Key Infrastructure:公開鍵暗号とデジタル証明書、認証局を組み合わせて、ネットワーク上でユーザーやサーバーの身元を検証し、安全な通信を実現する仕組み。
