

1社の綻びが、数百社へと被害を連鎖させるサプライチェーン攻撃。AIの普及によって、その脅威はさらに加速しようとしている。攻撃のスピードが増すほど、サプライチェーンの中に潜む弱点が大きなリスクとなる。企業を取り巻く“つながり”が複雑さを増す中、自社だけを守っていれば安心という発想は、もはや通用しない。企業はいかにしてサプライチェーンに潜むリスクと向き合い、事業を守っていくべきなのか。サイバーリーズンに、フロンティアAI時代に求められるセキュリティ対策を伺った。
サプライチェーンに潜む
見えない攻撃経路
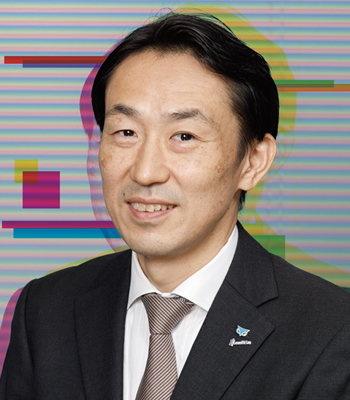
執行役員
セールス・エンジニアリング統括本部 統括本部長
有賀正和 氏
サイバーセキュリティにおけるサプライチェーンは、取引先や委託先といった組織間の関係だけを指すものではない。日常的に利用する製品やサービスも含め、企業活動を支えるさまざまな“つながり”がその対象となる。サプライチェーン攻撃の経路は、SaaSやOAuth連携、OSS・開発基盤、委託先の保守接続、海外拠点・グループ会社など、多方面へと広がっている。サイバーリーズン 執行役員 セールス・エンジニアリング統括本部 統括本部長 有賀正和氏は、近年の攻撃の変化について次のように説明する。「多くの企業では、ファイアウォールやIPSなどさまざまなセキュリティ製品を導入し、自社への侵入対策に注力しています。しかし、既に信頼関係を築いている取引先や、連携しているサービスについては、監査が十分でないケースがあります。攻撃者は、そうしたサプライチェーンの中の弱点を足掛かりに攻撃を広げていきます。企業やサービスの“つながり”そのものが攻撃対象になっているのです。自社だけを守っていれば安心という考え方は通用しなくなっています」
“つながり”を悪用した攻撃は、クラウド環境にも及んでいる。例えば、自社が利用するSaaSサービスが侵害され、OAuthトークンやAPIキーなどが窃取されるケースだ。攻撃者は窃取した情報を悪用し、正規の接続として被害企業のクラウド環境へアクセスする。侵害の起点は自社の外部にありながら、被害は自社のクラウド環境で表面化する。これが、クラウドサービスへの侵入がサプライチェーン攻撃へ発展する構図である。
さらに、このようなクラウド侵入は、検知が難しいという特徴も持つ。盗み出したOAuthトークンやAPIキーによるアクセスは、正規の連携やAPIを介して行われるため、不正な通信として認識しづらい。加えて、自社の端末を経由せず、クラウド上で被害が発生することから、エンドポイントの監視だけでは検知しづらいのだ。
AI時代に求められる
セキュリティと継続的な備え
サプライチェーン攻撃の脅威を、さらに増幅させているのがAIである。脆弱性の発見や攻撃の自動化などにAIが活用されることで、攻撃はこれまで以上のスピードで進行するようになっている。ただし、AIによって攻撃手法そのものが大きく変わったわけではない。変化しているのは、その「速度」だ。「AIは攻撃の仕組みを変えるわけではありません。AIの活用で変わるのは、スピードと参入障壁です。攻撃のスピードが上がるほど、対策が遅れている企業が狙われるリスクは高まります」と有賀氏は語る。
AIによって攻撃を取り巻く状況が変化しても、企業に求められるセキュリティ対策の基本は変わらない。重要なのは、自社のIT環境を正確に把握し、対策の抜け漏れをなくしていくことだ。
サイバーリーズンが強調するのが、「見えていないものは守れない」という考え方である。買収先や海外子会社の端末、セキュリティ製品を導入できない機器、委託先の持ち込み端末など、自社の管理が行き届きにくい領域が攻撃の足掛かりとなるケースがある。「まずは、自社にどのようなIT資産があり、どこに監視の空白があるのかを把握することが重要です。存在を把握できていない端末や、センサーを入れられない機器、委託先が持ち込む端末など、見えていない領域があれば、そこが攻撃の足掛かりになる可能性があります」(有賀氏)
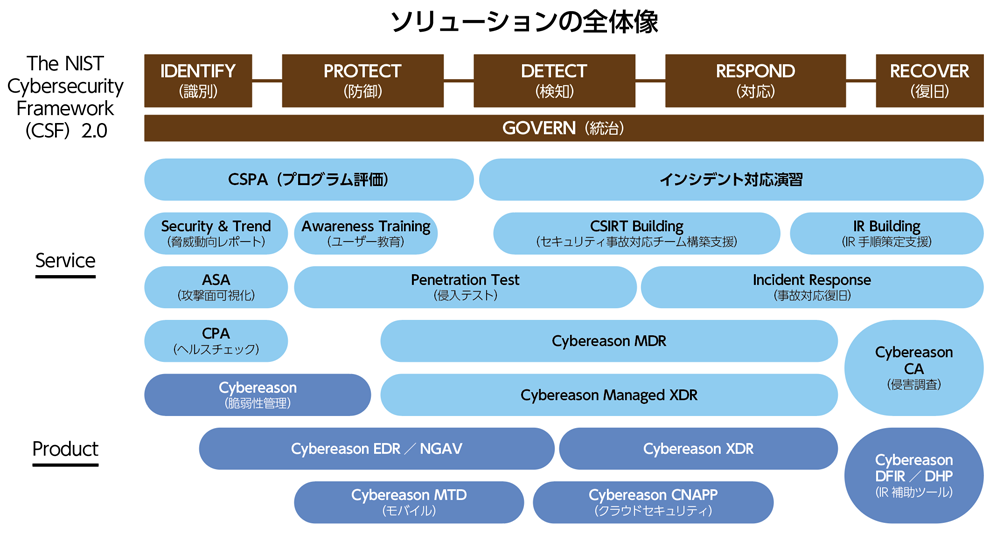
もちろん、IT環境を把握するだけで対策が完結するわけではない。リスクに応じた防御策を講じ、攻撃を検知した際には迅速に対応、被害発生時には復旧につなげていく体制が求められる。サイバーリーズンでは、これら一連の対策を支援するため、「NIST サイバーセキュリティフレームワーク 2.0(NIST CSF 2.0)」が定める「統治」「識別」「防御」「検知」「対応」「復旧」の各領域に対応した製品やサービスを展開している。「Cybereason EDR」や「Cybereason XDR」をはじめ、脆弱性管理、侵入テスト、侵害調査などを提供し、企業のセキュリティ対策を包括的に支援する。
企業ごとにIT環境や抱えるリスクが異なる中で、必要な対策を組み合わせながら自社に適したセキュリティ体制を強化できる点も特長だ。
ただし、どれだけ対策を講じても、攻撃を完全に防ぎ切れるとは限らない。これを踏まえ、有賀氏は平時からの備えの重要性を次のように指摘する。「セキュリティ対策は、製品を導入するだけで完結するものではありません。侵害が起こることを前提に、発生した際にどう対応し、どう復旧するのかまで考えておく必要があります。平時のうちに判断基準や対応手順を確認しておくことが重要です。当社では、実際のインシデント対応で培った知見や最新の脅威動向を踏まえた攻撃シナリオを用いて、インシデント発生時の対応をシミュレーションできる『インシデント対応演習サービス』も提供しています。こうした演習を行うことは、企業のセキュリティレベルの底上げにもつながっていくでしょう」
守る側にも求められる
サプライチェーンの連携
AIの普及によって企業を取り巻くIT環境が複雑化する中、今後は自社だけでなく、サプライチェーン全体を視野に入れたセキュリティ対策がますます重要になる。ベンダーやインテグレーター、ユーザー企業など、サプライチェーンを構成する各社が連携しながら、対策に取り組むことが求められる。
「サプライチェーン攻撃への対策は、1社だけで完結するものではありません。サプライチェーンに関わる各社が連携し、全体のセキュリティレベルを高めていくことが重要です。攻撃者がサプライチェーンを悪用するのであれば、守る側もつながりで守ることが大切だといえます」(有賀氏)
AIによって攻撃が加速する時代においては、個社の防御力とサプライチェーン全体の防御力を共に高めていくことが、セキュリティ対策では重要になるだろう。
こうしたセキュリティ環境の変化を見据え、サイバーリーズンも新たな体制へと移行する。2027年1月に社名を「レベルブルー」、ブランドを「LevelBlue」へ変更する予定だ。これまで日本で培ってきたEDR事業の基盤を生かしながら、今後はLevelBlueがグローバルで展開するマネージドセキュリティサービスやプロフェッショナルサービスを順次国内でも拡充していく。より幅広い領域から企業のセキュリティ強化を支援していく方針だ。
ソリューションの活用ポイント
1. 監視の空白を作らない
部分導入は逆効果。1%の監視空白は攻撃者の100%の安全地帯。入れられない機器はASAで洗い出しNWログで補完。
2. 連携のIDと接点のログを相関
OAuth・APIキー・保守VPN・IDaaS・SaaSのログをXDRで端末と結び付ける。監査ログの限界も前提に入れる。
3. 防御機能を「実行防止」で使い切る
アンチランサムの実行防止、ファイルサーバーでのPRP、亜種実行防止、自動隔離、デバイス制御。
4.「防いで終わり」にしない
ブロックやセンサー無効化の試行は攻撃進行中のサイン。MDRの能動ハンティングで全容を把握。
5. 平時に判断と相談先を決める
業務停止の権限者・身代金判断・外部報告基準を演習で検証。DFIR・弁護士の相談ラインを事前確保。
出所:サイバーリーズンブログ(2026年4月6日、5月29日、6月24日、2025年4月30日)、SpiderLabs Blog(2026年9月24日)、サイバーリーズンGSOC
