

今回のMicrosoft Azureから始めるAIとクラウドの未来では、「Azure Arc」を通して利用できるセキュリティ機能について説明します。2027年1月にWindows Server 2016がサポート終了(EOS) を迎えます。EOS後はセキュリティ更新プログラムが提供されず、セキュリティリスクが急増していきます。しかし、すぐにはWindows Server 2025への移行対応が行えないケースもあるでしょう。そこで、まだ期間に猶予のある今、既存環境を守りながら将来のクラウド移行に備えられる、Azure Arcのセキュリティ対策を紹介していきます。
Azure ArcがAzureサービスを拡張
EOS後のセキュリティリスクを防ぐためにも、本来は猶予のある今のタイミングでWindows Server 2025へ計画的に移行したり、Microsoft Azure(以下、Azure)への移行を検討したりすることが最優先です。しかし、どうしてもOSの延命対策が必要な場合や、クラウドへの移行対応が追い付かない場合があるでしょう。その際は、オンプレミス環境でそのまま接続できる「Azure Arc」が有効です。Azure Arcを利用することで、既存のオンプレミスサーバーをすぐにクラウドへ移行せずとも、Azureを活用した管理・セキュリティ強化、運用が可能になります。どのサーバーにリスクがあるのか、セキュリティ更新ができているかなどを見える化し、まとめて一元管理が可能です。
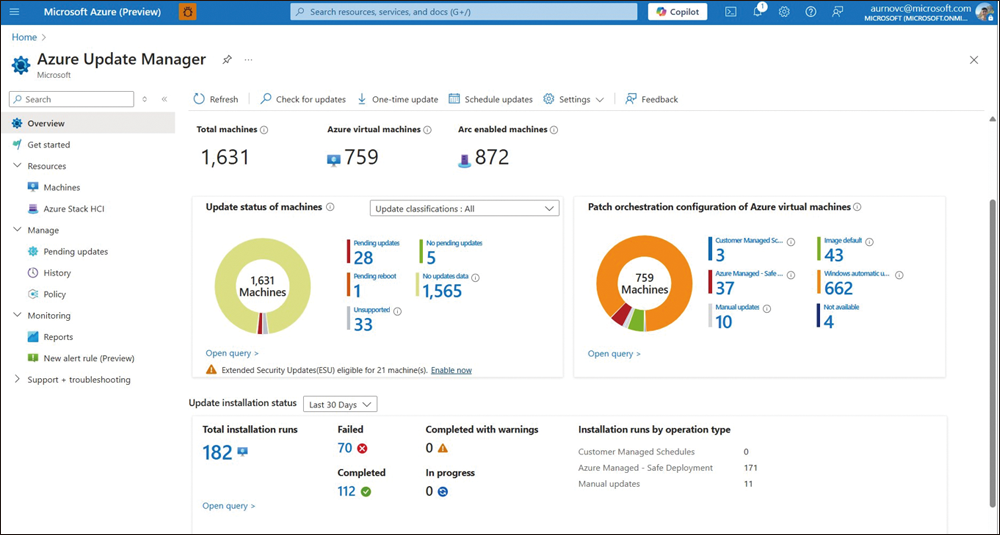
それでは、Azure Arcによってどのようにセキュリティ課題を解決できるのでしょうか。まずは社内にあるサーバーを、Azure上のリソースとして管理可能になります。具体的な手順としては、まずAzure ArcでオンプレミスのサーバーをAzureに接続します。そして次に、「Azure Update Manager」を利用すると、一つの画面からAzureとWindows/Linuxサーバーにおける更新状況の確認・管理が行えるようになります。例えば、東京と大阪の工場にWindowsサーバーが散在していて、パッチ配布済みのサーバーの確認が困難な場合を想定してみましょう。こうした際にAzure Arcを導入していれば、サーバーが各拠点へ置かれていることによる、管理者ごとの設定や更新情報の確認、管理漏れといったばらつきを防止可能です。また、各拠点のサーバーの更新状況も、一つの画面で閲覧できるようになるのです。Azure Update Managerは、Azureとオンプレミスのマシンについて、Windows/Linuxの更新コンプライアンスを単一のダッシュボードで監視可能な統合サービスです。
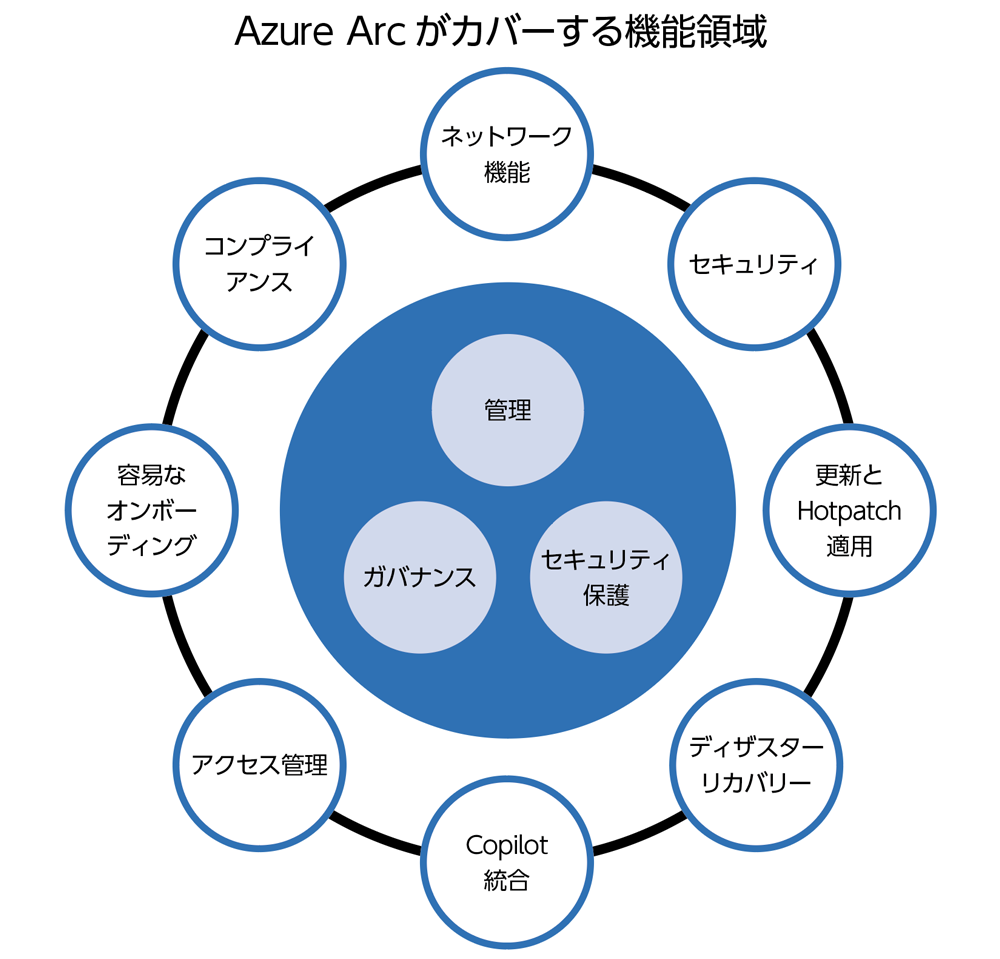
そしてセキュリティ態勢を可視化する「Defender for Cloud」では、Azure Update Managerの情報を利用して、不足しているOSの更新やセキュリティパッチをセキュリティ推奨事項として提示できます。Azure Arcでは、社内やデータセンターにあるWindows/LinuxサーバーをAzureの管理対象として登録可能です。その上でセキュリティ状況が不明な際、Defender for Cloudや、ウイルス・ランサムウェアといった脅威の検知・EDR・脆弱性評価を行う「Defender for Servers」、Azure Update Managerなどを組み合わせることで、脆弱性、脅威、パッチ適用状況、セキュリティ設定をクラウドからまとめて管理可能になります。また、「Azure Policy」によるセキュリティベースラインの適用、RBAC(ロールベースのアクセス制御)によるアクセス制御、Defender for Cloudによるセキュリティ態勢の監視もAzure Arcの対応サーバーで実行できます。
Azure Arc 対応サーバーは、エージェントベースのサービスとなっています。 Azure Arcの操作は、主にAzureのAPI、ポータルなどを通じて行われます。 Azureで表示されるデータと実行するアクションは各マネージド サーバーにインストールされている「Azure Connected Machine エージェント」を介して中継されます。 Azure Connected Machine エージェントをインストールして、サーバー上でほかのAzureサービスを有効化することで、監視、パッチ管理、リモート アクセスなどが制御可能になります。
また、Azure Policyを使用すると、Azure Arcで組織のユーザーが実行できる操作の制限も行えるようになります。Azure Policyはクラウドベースで動作し、いつでも制限を調整可能な柔軟性を維持しながら、セキュリティ制御を大規模に適用してくれるのです。ただし、特権を持つアカウントによる不正な設定などを防止するために、さらに強力な制御が必要な場合があります。こうしたリスクを考慮して、Azure Connected Machine エージェントは、クラウドに設定される制限よりも優先される独自のセキュリティ制御も備えています。このようにAzure Arcを有効活用することで、現在データセンターや社内にあるWindows/LinuxサーバーをAzureの管理対象として登録できます。既存サーバーにおける見える化と守る仕組みのクラウド化が可能になるのです。
今回は、Azure Arcを通して実現できるセキュリティ機能について説明しました。お客さま環境のサーバーをクラウド移行しなければ、Azureのセキュリティ機能が使えないわけではありません。Azure Arcは、既存のサーバーをクラウドへ移行せずともAzureから一元的に管理、セキュリティ強化が実現できる仕組みです。EOSを迎えるこの機会に、どうしてもOSの延命対応が必要な場合やクラウドへの移行が難しい場合は、セキュリティ面からAzure Arcを提案していきましょう。
Azure Arcを通じてWin dows Serverの拡張セキュリティ更新プログラムを配信しよう!
https://learn.microsoft.com/ja-jp/azure/azure-arc/servers/prepare-extended-security-updates?tabs=azure-cloud&pivots=windows-server-2016
WebサイトからAzure Arcの概要をチェック!
https://azure.microsoft.com/ja-jp/products/azure-arc/?msockid=3a8f5f126fc66bce01d449b96bc669cb
