

2026年9月前後、国内企業への不正アクセスによって大量の個人情報を取り扱うオンラインサービスやアカウントサービスなどに関連するシステムから、個人情報を含むデータが窃取される事案が相次いでいる。サイバー攻撃を受けた企業の中にはランサムウェアによるデータの暗号化によって、事業がストップしてしまうケースも存在する。こうしたサイバー攻撃の動向と、今後増加が見込まれるAIによるサイバー脅威について、セキュリティの専門家である西尾素己氏に話を伺った。
分業化が攻撃者の参入障壁を下げる
客員研究員
西尾素己 氏
東京大学先端科学技術研究センター 客員研究員として、サイバーセキュリティの研究、そして企業へのコンサルティングを行っている西尾素己氏は、ランサムウェアの脅威動向について「2024年から2025年のランサムウェア攻撃の攻撃件数の推移を見ると、前年比23%成長と右肩上がりで増加しています。2025年から2026年もおそらく2桁成長を維持するでしょう」と語る。
西尾氏は、ランサムウェアグループのシェアについても指摘した。名前が知られている「Akira」や「Qilin」といった上位2グループがそれぞれ16%のシェアを持っており、合計で32%。3位のランサムウェアグループでも6%のシェアだという。「このシェア割合を見ても、ランサムウェア攻撃を仕掛けるプレイヤーが大量にいることが分かります。2025年はシェア1%以下の新規参入の攻撃者が大量に発生した年といえるでしょう。そしてこのプレイヤーの参入障壁を大きく下げる要因となったのが、攻撃の分業化とAIの活用です」と指摘する。
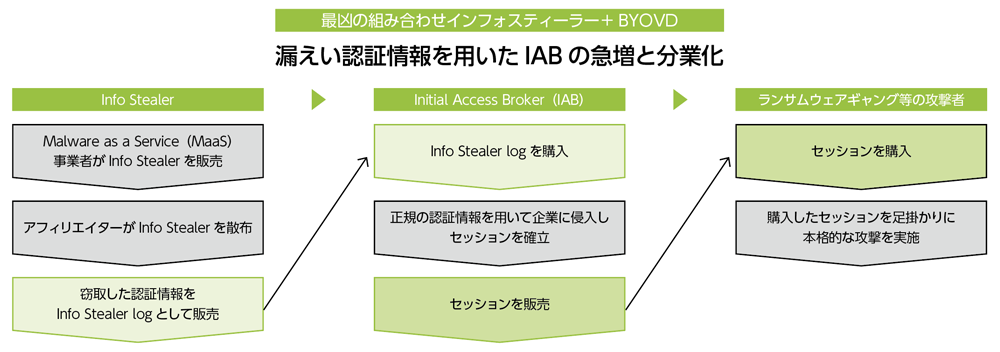
西尾氏によると、サイバー攻撃者はマルウェアを販売するMaaS(Malware as a Service)事業者、「Info Stealer」(インフォスティーラー)で認証情報を収集して「Info Stealer log」として販売する事業者(アフィリエーター)、Info Stealer logを購入して初期侵入とバックドア設置を行う「Initial Access Broker」(以下、IAB)、侵入セッションを購入してランサムウェア展開や情報窃取を行うランサムウェアギャングなどの攻撃者に分業されており、直近の国内企業へのサイバー攻撃の多くがこの構造に当てはまっているという。
Info StealerとBYOVDで
低レイヤーにマルウェアが潜伏
この攻撃の起点となっているのが、前述した認証情報を窃取するInfo Stealerだ。
Info Stealerはマクロマルウェアや悪意のあるWebサイトなどへの誘導に加え、「Living Off The Land」(LoTL:環境寄生型)を併用した高度な手法によってエンドポイント端末に侵入し、長期間潜伏することでVPNや業務用Webパネルなどの認証情報、入力情報を継続的に収集する。多要素認証後のCookieやセッションも窃取され得るため、多要素認証のみでは十分な防御が行えない。
またInfo Stealerは、EDRからの検知を逃れるためOSより下位のBIOS/UEFI領域へ潜伏する「Bring Your Own Vulnerable Driver」(以下、BYOVD)型の手法を利用するケースもある。侵入後に脆弱なドライバーを意図的に導入したり、悪用したりすることで、OSよりも低いレイヤーにマルウェアを展開し、潜伏するという。「サイバー攻撃を受けた企業の多くは、OSのクリーンインストールを行い、その端末の使用を継続します。しかし、BYOVDによってOSよりも下位の領域に侵入したInfo Stealerは、OSのクリーンインストールをしても残存し、二次被害、三次被害を発生させます。あるサイバー攻撃を受けた企業などはインシデントへの対応が完了したという報告を公表した後も、Info Stealerのログが流出し続けていることが分かっています」と西尾氏は語る。
こうした攻撃の各工程に活用されているのがAIだ。例えばInfo Stealerをエンドポイント端末に侵入させる際、フィッシングメールを活用するケースが多いが、昨今ではLLM(大規模言語モデル)の台頭により違和感の少ない文面でフィッシングメールを作成できるようになったことに加えて、受信者からの問い合わせに関してもAIで自動化が可能になっている。またIABの工程では、侵入先の環境に応じて、バックドア設置のコマンドを自動選定するAIエージェントも活用されているようだ。最終段階であるランサムウェアなどの本格的な攻撃においても、侵入済みセッションを利用したペイロード展開を自動化する際にAIが活用される。
「AIによる自動化によって、セキュリティ担当者がアラートを確認して対応している間に攻撃が完了してしまう可能性があります。また、高い推論能力を持つフロンティアAIが登場し、専門家でも見つけられなかった未公開の脆弱性や不具合が自動かつ大量に検出されるようになっています。現在は完全自律型攻撃を精密に制御するには限界があり、またInfo Stealer logが地下市場で売買されているため、攻撃者の動向をある程度把握できます。しかし今後フロンティアAIが悪用されれば、現在は分業化されている攻撃工程が単一主体に集約される可能性があります。その結果、攻撃サイクルの高速化や攻撃者動向の把握が困難になるリスクが懸念されます」と西尾氏は指摘する。
コンテキストを付与した
攻撃経路分析にAIを活用
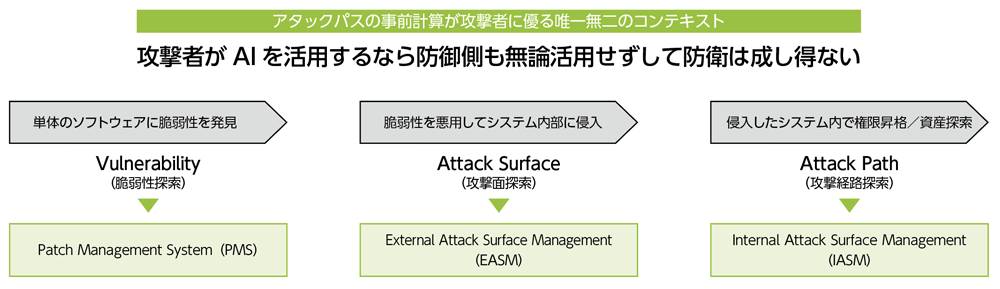
高度化するサイバーリスクに対して、企業は今後どのような対処を講じていくべきだろうか。西尾氏は「ソフトウェア開発者側は、フロンティアAIを活用して外部の攻撃者や研究者より先に脆弱性を発見する必要があります。特にフロンティアAIが見つける脆弱性の中には、単独では重大度が低いものでも、複数を組み合わせれば重大な影響を及ぼす攻撃チェーンになり得るものも含まれています。低重要度の指摘もきちんと精査しながら、脆弱性対策を行う必要があるでしょう。またフロンティアAIが大量の脆弱性を見つけるようになると、それに伴ってユーザー企業側が対応すべきパッチの数も増大します。そのパッチ適用の優先順位を付けるためにも、攻撃者の視点から自社のIT資産を可視化し、サイバー攻撃のリスクを継続的に管理する『Attack Surface Management』(ASM)の手法を取り入れることが重要です」と語る。
自社の脆弱性を見つける手法として、AIの活用も有効だ。自社環境のコンテキストをAIに与えて想定攻撃シナリオを事前計算し、頻出する脆弱性や権限設計上の問題を先に解消して攻撃チェーンを切断することが、サイバー攻撃者の侵入を未然に防ぐことにつながる。
この攻撃経路分析を行う上では、コンテキスト情報をどう集めるかが重要だ。クラウドでは管理権限を通じてネットワークなどの構成を収集しやすい一方、オンプレミスではシャドーITや利用SaaSの把握が難しく、情報収集が急に困難になる。西尾氏は「個人的見解ですが、AI時代にはクラウドよりオンプレミスの方が防御上の負担が大きくなります。オンプレミス環境はコンテキスト収集が難しいためです。ただし、クラウド移行にはコスト増やレガシーシステム移行の困難さも存在するため、企業ごとの最適解を探る必要があるでしょう」と語る。
AI時代のセキュリティ対策を強化していくためには、企業のインフラからエンドポイント端末の見直しまで、多様な視点から「事前準備」を講じていくことが必要といえるだろう。