

AIエージェントが業務を支援する時代が現実味を帯びてきた。将来的には一人の社員に対して複数のAIエージェントが稼働し、人とAIが協働する環境が当たり前になるとみられる。一方で、AIエージェントはマシンスピードで行動し、高い権限を持って業務を代行することから、新たなセキュリティリスクも生み出す。求められるのは、AIエージェントの挙動や通信、アイデンティティを継続的に監視・管理する仕組みだ。シスコシステムズが描くAI時代のセキュリティ戦略を探る。
次の一手を監視・制御する
アクションコントロールが鍵
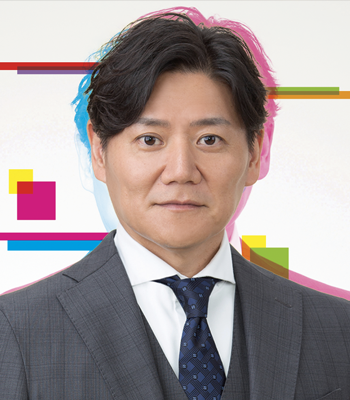
執行役員 セキュリティ事業担当
西原敏夫 氏
生成AIの普及を経て、企業は次の段階である「エージェンティックAI」の時代へ入りつつある。AIエージェントが情報収集や分析、システム操作などを自律的に実行し、人間の業務を支援する世界だ。
その一方で、企業が向き合うべきセキュリティ課題は大きく変化している。攻撃者によるAIを悪用した高度なサイバー攻撃への備えはもちろん、自律的に動くAIエージェント自身の予期せぬ挙動や事故をいかに防ぐかという新たな統制も求められている。これまでは、ユーザーのアクセス権限を適切に管理することがセキュリティ対策の基本だった。しかし、AIエージェントに対しては、従来のアクセス制御の枠を超えた対策が必要になる。
AIエージェント時代のセキュリティについて、シスコシステムズ 執行役員 セキュリティ事業担当の西原敏夫氏は次のように語る。「当社では、AIエージェントを『ティーンエイジャー』のような存在だと捉えています。高い自律性を持ち、さまざまな業務をこなせますが、時には予期せぬ行動を取るリスクも抱えています。従来のアクセス制御だけでは不十分で、エージェントが次に起こす具体的なアクションまで監視・制御する『アクションコントロール』が不可欠です」
AIエージェントはマシンスピードで24時間365日稼働し続ける。将来的には社員1人当たり20〜100体のAIエージェントが同時に動作し、通信量は人間が作業する際の約4.5倍にも上るという。ネットワークトラフィック全体も今後10年で約9倍に達すると予測されており、企業には従来とは異なる視点でのセキュリティ対策が求められる。「通信量が大幅に増えるからといって、単に回線帯域を増強すればいいというわけではありません。重要なのは、AIエージェントが行う通信の中身を見極め、不適切な通信を制御することです。しかし、EDRやクラウドセキュリティといった局所的な対策だけでは追いつきません。ルーターやスイッチ、ワイヤレスを含めたインフラ全体をセキュアにする必要があります」と西原氏は話す。
AIエージェントを守る
多層的なセキュリティ対策
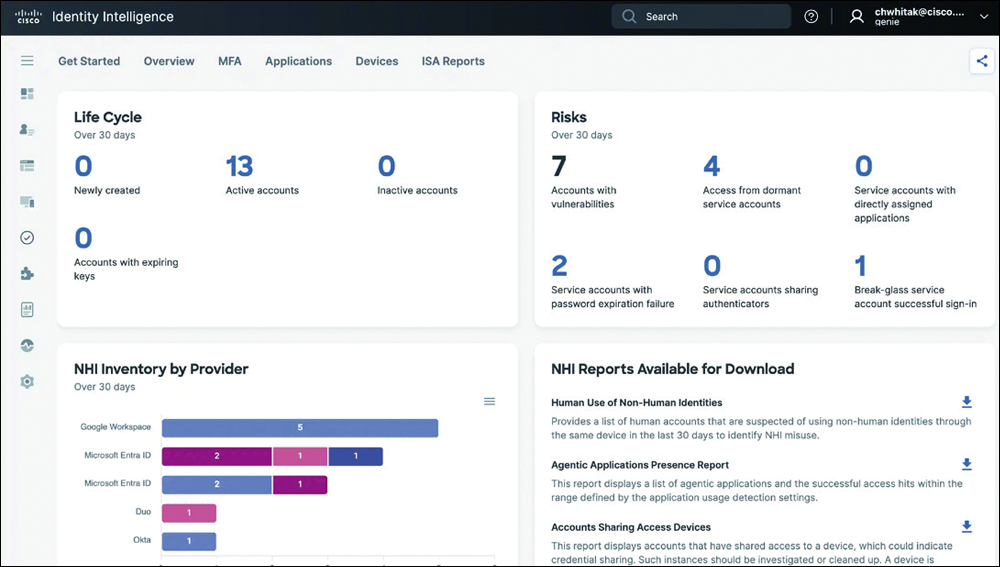
こうした課題に対し、シスコシステムズは複数のソリューションを組み合わせた多層防御を提唱する。まず必要となるのが、AIエージェントの通信先や挙動を可視化する「オブザーバビリティ」だ。MCP(Model Context Protocol)サーバーとの接続状況を含め、AIエージェントがどのようなツールやリソースにアクセスしているのかを把握する。さらに、人間以外の主体を管理する「NHI(Non-Human Identity)」への対応として、AIエージェントのアイデンティティ管理やアクセス制御も重要になる。この役割を担うのが「Cisco Duo」だ。MCPを介したAIエージェントのAPIアクセスを認証・認可するとともに、AIエージェントの検出やアクティビティの可視化にも対応する。
また、AIエージェントが企業ポリシーに沿って通信しているか、不適切な通信先と接続していないか、データ漏えいにつながるリスクがないか、などを監視するのが「Cisco Secure Access」である。ゼロトラストに基づくきめ細かなポリシー適用やデータ保護機能によって、リスクの低減を図る。加えて、「Cisco AI Defense」はAIアプリケーションやAIエージェントそのものの脆弱性やリスクを評価し、安全性を検証する。「AIエージェントのセキュリティは、一つのソリューションだけで実現できるものではありません。通信を監視する仕組み、アイデンティティを管理する仕組み、AIそのものの安全性を評価する仕組みなどを組み合わせる必要があります」と西原氏は説明する。
AI活用は多くの企業へ浸透している一方で、AIエージェントの本格導入はまだ発展途上の段階にある。しかし、この流れが今後さらに加速していくことは間違いない。それと同時に顕在化しつつあるのが、企業が把握していないAIを利用する、いわゆる「シャドーAI」の問題だ。「企業では許可したAIしか利用されていないと認識していても、実際には社員が許可していないAIサービスを利用しているケースがあります。個人契約や私物端末を経由した利用もあり、シャドーAIは想定以上に広がっています」と西原氏は警鐘を鳴らす。
AI利用を一律に制限するのではなく、その実態を可視化した上で、自社のポリシーに沿って適切に管理していくことが重要になる。
複数領域を横断して管理
AI時代を支える統合基盤
シスコシステムズでは、エージェンティックAIの台頭と、それに伴う新たなセキュリティリスクの拡大を大きな潮流として捉える。こうした変化を見据え、「AI環境の安全な拡大」「人とAIエージェントの共存」「人知を超えるリスクへの対応」の三つが重要になるとみている。
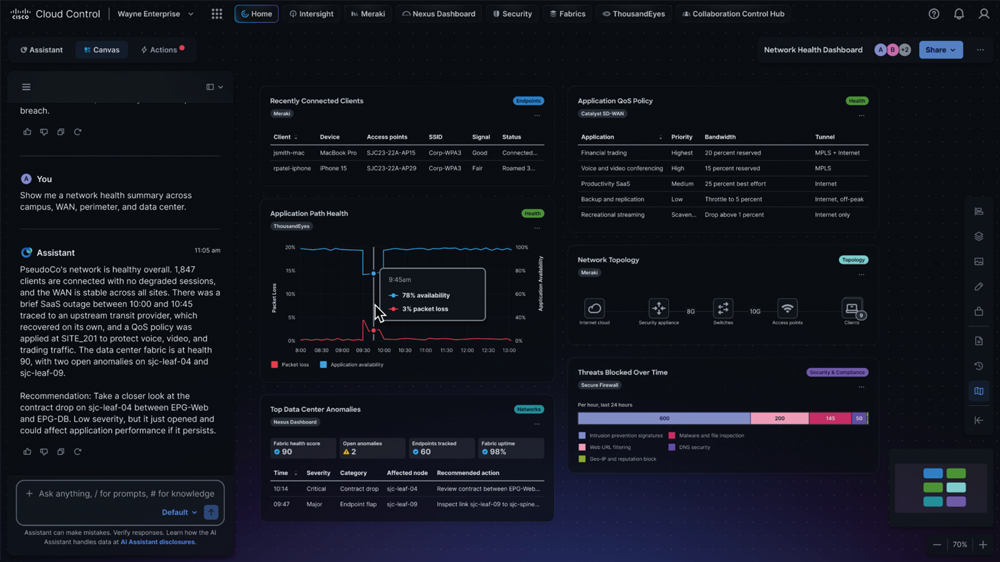
こうしたAI時代の環境を支えるのが「Cisco Cloud Control」だ。Cisco Cloud Controlは、ネットワークやセキュリティ、サーバー、コラボレーションツールなどを統合管理するプラットフォームである。Cisco Cloud Controlの特長の一つが、「AI Canvas」と呼ばれるワークスペースだ。Cisco Cloud Controlが統合したデータやコンテキストを基に、人とAIエージェントがリアルタイムに協調しながら、複雑な問題の調査や分析、解決を進められる。「AI Canvasでは、一つのプロンプトから構造化されたマルチエージェント調査を実行できます。関連する領域を特定し、それぞれのエージェントと連携しながら情報を収集・分析することで、複数領域に跨る事象も横断的な把握が可能です」と西原氏は説明する。
こうしたAI時代のセキュリティにおいて、販売店パートナーは顧客に対してどこから提案を始めるべきなのか。Cisco Cloud Controlのような統合管理プラットフォームの重要性が高まる一方で、まず着手すべき対策もある。西原氏が強調するのは、アイデンティティの見直しだ。「販売店パートナーの皆さまには、まずCisco Duoを活用したアイデンティティ強化を提案の入口としていただければと思います。アイデンティティを適切に保護できれば、セキュリティ強度は大きく向上します。ランサムウェアの時代も、AIを活用した攻撃の時代も、アイデンティティ強化は基本であり最大の防御になります」と西原氏は説明する。
AI活用が加速する中、企業を取り巻くセキュリティ環境は大きく変化しつつある。シスコシステムズは、Cisco Cloud ControlやCisco Duoをはじめとするさまざまな製品の提供を通じて、人とAIエージェントが安全に共存できる環境づくりを支援していく考えだ。