

「工場システムサプライチェーン管理」の進め方
これまで本連載では、「組織的対策」「運用的対策」「技術的対策」の観点から、経済産業省(以下、経産省)の「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」のチェックリストを基に、工場セキュリティ強化の具体策を解説してきた。最終回となる今回は、「工場システムサプライチェーン管理」に焦点を当てる。
サプライチェーンが新たな攻撃経路に
近年、自社だけのセキュリティ対策では、サイバー攻撃による被害を十分に防ぐことが難しくなっている。実際の工場では、生産設備メーカー、システム構築事業者、保守ベンダー、協力会社など、多くの組織が工場システムに関与している。
そのため、例えば以下のようなケースがリスクとなる。
【リスクの例】
・保守ベンダーのPCやUSBメモリーがマルウェアに感染していた
・リモートメンテナンス用VPN※1経由で接続する委託先アカウントが悪用された
・導入機器に既知の脆弱性が存在していた
・脆弱性の修正プログラムが提供されていても適用されていない
・システム更新作業時に設定ミスが発生した
・NIC※2を2枚搭載したサーバーの設置などにより、脆弱なネットワークが構築されていた
このような事例では、自社の対策が十分であっても、取引先や委託先を経由して被害を受ける可能性がある。経産省のガイドラインでも、工場セキュリティは自社設備だけでなく、設備ベンダーや協力会社を含めたサプライチェーン全体で考えることが求められている。
サプライチェーン管理で重要な対策
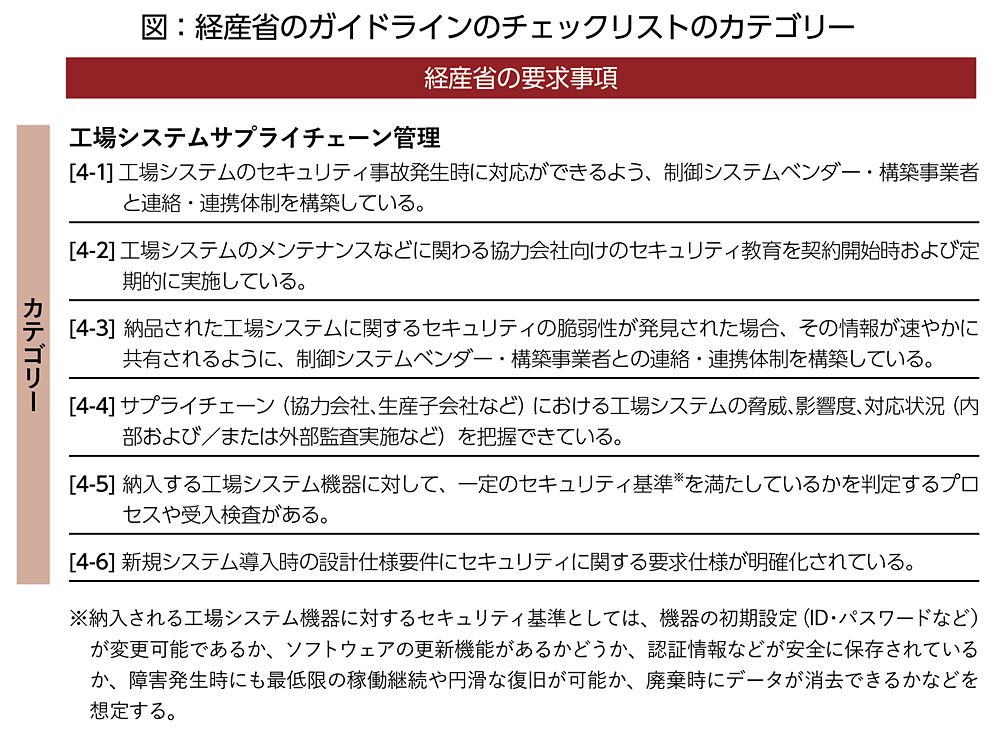
経産省のチェックリストでは、工場システムサプライチェーン管理として六つの項目が示されている。以下、そのポイントを解説する。
■ベンダーとの連絡体制構築
関連:[4-1]
セキュリティ事故発生時には、自社だけで原因を特定できないケースが多い。PLC※3やSCADA※4などはベンダー固有の仕様を持つため、障害発生時には迅速な連携が不可欠である。そのため、自社のセキュリティ事故対応部門と、関係する設備メーカー、システム構築事業者、保守会社との緊急連絡網を整備しておきたい。特に休日・夜間連絡先や緊急時の責任者を明確化しておくことが重要だ。
■協力会社へのセキュリティ教育
関連:[4-2]
工場では外部保守員や委託先技術者が日常的に作業を行っている。しかし、自社社員には教育を実施していても、協力会社までは十分に実施できていないケースも少なくない。USBメモリーの利用ルール、保守端末の管理、リモート接続時の手順などについて、契約開始時だけでなく定期的な教育を実施したい。その際、専門用語を避け、実際の作業に即した内容で説明することが重要である。
■脆弱性情報の共有
関連:[4-3]
近年はPLCや産業用ネットワーク機器に関する脆弱性の公開も増加している。特に問題となるのは、脆弱性情報を把握できず、必要な対応が取られない状態である。そのため、ベンダーから脆弱性情報を受け取れる体制を構築し、影響有無の確認や必要な対応を速やかに判断できるようにしておく必要がある。メール配信だけでなく、サポート契約を活用することが望ましい。
■サプライチェーン全体のリスク把握
関連:[4-4]
製造業では、部品調達、生産、物流、保守などを複数の企業が分担することが一般的である。そのため、自社工場だけでなく、以下の組織についても最低限のセキュリティ状況を把握する必要がある。
【状況を把握する必要がある組織】
・重要製造委託先
・グループ会社
・保守委託先
・重要サプライヤー
まずはセキュリティ自己チェックシート(〇×だけではなく、具体的な対策に関するコメントも含め)を提出してもらうところから始め、対策状況が明確でない組織についてはインタビューすることが望ましい。必要に応じて、取引先のセキュリティ対策状況を評価する外部支援サービスの活用も有効である。
■調達時のセキュリティ要求の明確化
関連:[4-5]
新規設備やシステムを調達する際は、「セキュリティを考慮してください」といった曖昧な依頼ではなく、必要なセキュリティ要件を仕様書や契約書に明記する。例えば、初期パスワードの変更や操作ログの取得、不要なサービスの停止ができること、脆弱性情報が継続的に提供されることなどを要求事項として定める。導入後に追加対策を検討するよりも、調達段階で要件を明確にする方が効率的である。
■導入・更新時のセキュリティ確認
関連:[4-6]
機器やシステムの導入・更新時には、調達時に定めたセキュリティ要件が実際に満たされているかを確認する。機器構成、ファームウェアのバージョン、初期アカウント、不要なサービス、ログ取得などを確認し、必要に応じて動作試験を行う。確認結果を記録し、未対応事項があれば、稼働開始前にベンダーと対応方針を決定する。
継続的な改善こそが重要
本連載では、ガイドラインのチェック項目を基に解説してきた。工場を取り巻く脅威はAIの進化やデジタルトランスフォーメーション(DX)推進とともに変化し続けるが、重要なのは継続的な改善である。必要に応じて、外部支援サービスを活用しながら、優先度を見極め着実に進めていただきたい。
〈参考〉
経済産業省「工場システムにおけるサイバー・フィ ジカル・セキュリティ対策ガイドライン」
https://www.meti.go.jp/policy/netsecurity/wg1/factorysystems_guideline.html
※1 Virtual Private Network:暗号化された仮想的な専用ネットワークを構築する技術。
※2 Network Interface Card:PCやサーバーがネットワークと通信するための物理的な出入口となるハードウェア。
※3 Programmable Logic Controller:工場などにおける機械の動きを制御する装置。
※4 Supervisory Control and Data Acquisition:複数の設備を監視・制御し、データを収集するシステム。
