


サイバー攻撃による被害が増加する中、被害を防止する最後のとりでとなるエンドポイントセキュリティの重要性が高まっている。強固なエンドポイントセキュリティを構築するには、脅威の侵入を阻止するEPPに加え、侵入後の挙動を検知するEDRが不可欠となる。そこで役立つのが、EPPとEDRによる多層防御を備えたウィズセキュアの「Elements EDR and EPP for Computers Premium」だ。
不審な端末の自動隔離に対応
「Elements EDR and EPP for Computers Premium」(以下、EDR and EPP)は、高度なEPPによる脅威の侵入防止と、EDRによる脅威の迅速な検知・対応を両立したエンドポイントセキュリティ製品だ。
本製品は、ディープガードによるウイルス対策にとどまらず、PC・サーバーの脆弱性の把握や危険なWebサイトの閲覧防止に貢献する多様な機能が搭載されている。「Elements管理ポータル」では、OSバージョンやストレージ容量などのインベントリ情報を取得できるため、IT資産管理ツールとしても活用可能だ。さらに、2,500以上のサードパーティーパッチとOSパッチに対応するパッチ管理や、Webカテゴリーフィルタリングも一元化できる。また、承認済みのアプリケーションのみにフォルダーへのアクセスを許可する「データガード」機能や、脅威侵入前の状態に復元する「ロールバック」機能など、ランサムウェアに特化した防御機能も備えている。こうした機能により、経済産業省の「サプライチェーン強化に向けたセキュリティ対策評価制度」を見据えたセキュリティ体制の構築を支援する。
そして、EPPでも防ぎきれない脅威を検知するのがEDRだ。本製品のEDRは、脅威の検知から検知内容の可視化、復旧、被害の封じ込めまでを一気通貫で行える。特長的なのは、その封じ込めの方法だ。不審な挙動を検知した端末を自動でネットワークから隔離するため、ランサムウェアをはじめとした被害の拡大を最小限に抑えられる。
インシデントの分析工数を大幅に削減
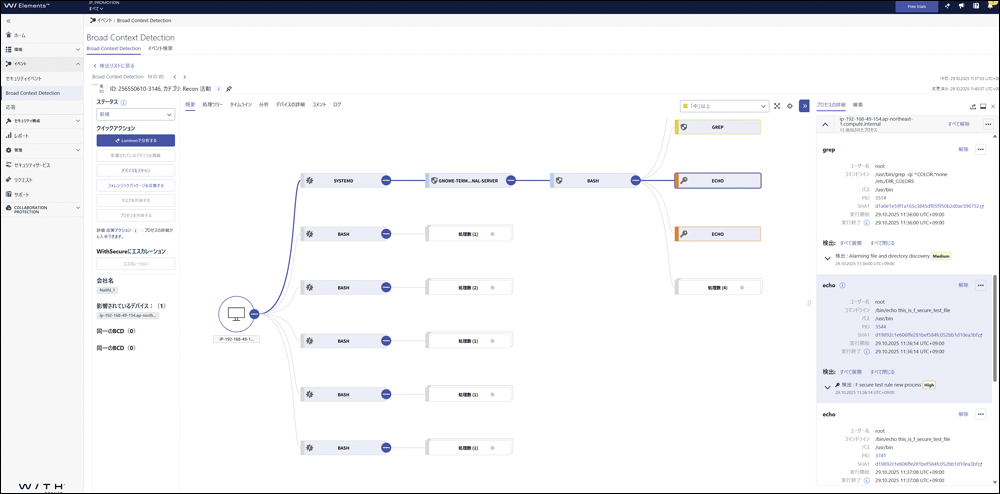
サイバー攻撃が増え続ける中で、日々のアラート対応やインシデント分析は管理者の大きな負担となる。EDR and EPPで検知された脅威は、「Broad Context Detection」(BCD)によって一覧化される。リスクのレベルと共に表示されるため、管理者は重要なインシデントを一目で判断できる。
さらに、インシデントの状況把握を容易にするのが、ウィズセキュア独自の生成AI「Luminen」だ。Luminenが複雑な検知内容や攻撃経路を自動で概要化してくれるため、管理者は重要なインシデントに対して迅速な対応が行える。Luminenはワンクリックで報告ツールとしても活用できる。管理者の分析工数を大幅に削減し、EDRの運用負荷の軽減も実現するのだ。
IT専任者が不在の場合や手離れの良いサービスを希望する場合には、オプションでMDRサービスを選択可能だ。専門のアナリストが24時間365日体制で脅威を監視・対応するため、社内のリソースを圧迫することなく、エンタープライズレベルのセキュリティ体制を構築できる。アナリストは検知したインシデントをユーザー企業へ迅速に報告し、許可された範囲内で適切に対応する。MDRサービスは日本語で提供されるため、インシデント発生時の電話やチャットといったコミュニケーションもスムーズだ。
EDR and EPPは1ライセンス、MDRは10ライセンスからの導入に対応する。現在、ダイワボウ情報システム(DIS)を通じて、EDR and EPPやMDRサービスを特別価格で導入できるキャンペーンも展開中だ。高度なセキュリティ機能を備えながら、小規模な環境を持つ中小企業にも導入しやすい。EDR and EPPは、中小企業が抱えるセキュリティの課題を解決し、強固なエンドポイントセキュリティの構築を後押しするだろう。

