

近年の企業におけるネットワークセキュリティ環境は、大きな転換期を迎えている。ハイブリッドワークの普及やクラウド活用、デジタルトランスフォーメーション(DX)の進展に伴い、従来の境界防御型セキュリティでは十分に対応できないケースが増えている。特にVPNは、脆弱性を狙った攻撃や運用負荷、機器更新コストといった課題を抱えている。こうした状況を受け、多くの企業でゼロトラストへの移行が加速している。その実現を支援するのが、デジタルアーツの統合ゼロトラスト基盤「z-FILTER」だ。
ゼロトラスト実現に必要な機能を
一つの基盤に集約
プロダクトマーケティング第1部
1課 課長
若葉絢音 氏
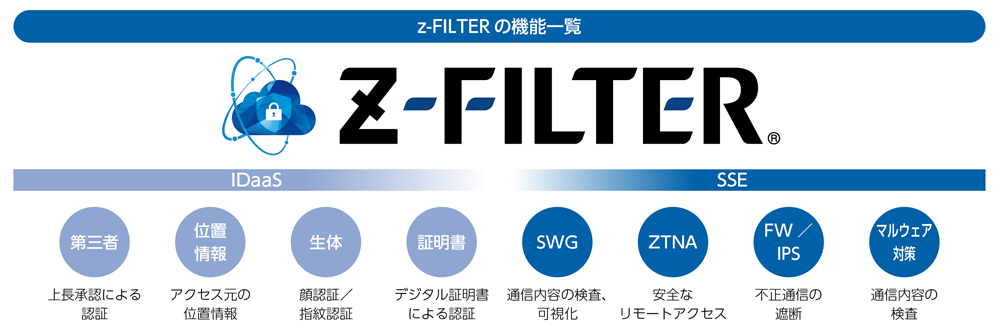
デジタルアーツの統合ゼロトラスト基盤「z-FILTER」は、SSE(Security Service Edge)機能と同社のIDaaS製品「a-FILTER」を統合したソリューションだ。
IDaaS機能として、ワンタイムパスワード認証や生体認証に加え、位置情報を活用した認証や上長など第三者による承認機能といった多様な認証方式を備えている。さらに、近年増加しているMFA突破型フィッシング対策として効果的な、パスキーやクライアント証明書を用いたパスワードレス認証にも対応している。シングルサインオン(SSO)機能も搭載しており、従来のID・パスワード認証から、多要素認証を組み合わせたより強固な認証基盤への移行を支援する。
またSSE領域では、Web通信の制御に加え、社内外を問わず社内システムへのアクセス時に全てのユーザーとデバイスを認証する機能によって、VPNに依存した従来型のアクセス方式から、ゼロトラスト型アクセスへの移行を実現する。さらに、ダウンロード・アップロードされるファイルの安全性を検査し、安全なファイルのみ通信を許可する「アンチウイルス・サンドボックス」や、日本国内特有のデータや日本語表記の検知に強みを持つ独自の高精度DLPエンジンによる情報漏えい対策機能も備えている。
z-FILTERの中核技術には、デジタルアーツが長年にわたりWebアクセス制御分野で培ってきた知見と、同社のWebセキュリティソフト「i-FILTER」で磨き上げてきた高度なURLフィルタリング技術がある。URLフィルタリングでは、業界最多級となる128の細分化されたカテゴリーに基づいてWebサイトを分類し、高い精度で安全性を判定している。そのため、誤判定による不要なアクセス遮断を抑えながら、適切なアクセス制御を実現できる。
こうした制御の根幹を成すのが、「ホワイト運用」と呼ばれるアプローチだ。あらかじめ安全性が確認されたWebサイトや通信のみを許可し、未知のURLや新たに出現した攻撃サイトへのアクセスはデフォルトで遮断する仕組みを採用しているため、マルウェア感染やフィッシング被害のリスクを低減できる。また、未判定のURLを単にブロックしたままにするのではなく、「クラウドルックアップ」によって継続的に評価している点も特長だ。AIによる解析に加え、専門スタッフによる検証を実施することで、URLの分類結果を迅速にデータベースへ反映し、フィルタリング精度の向上につなげている。
このような高精度のホワイト運用により、IT管理者は個別のWebサイトの安全性を調査したり、都度アクセス許可を設定したりする負担から解放される。
国産ならではの運用性と
柔軟な機能開発が強み
z-FILTERの優位性について、デジタルアーツ マーケティング本部 プロダクトマーケティング第1部 1課 課長 若葉絢音氏はこう語る。「国産製品ならではの運用のしやすさが挙げられます。市場には外資系ベンダーのゼロトラスト製品が数多く存在しますが、そうした製品では『英語によるサポート対応の難しさ』『仕様・運用に関する問い合わせのハードルの高さ』が課題となるケースがあります。加えて、日本企業特有のニーズに対応できる国産製品の選択肢は極めて限られています。一方、当社では電話やメールでのサポートを標準かつ無償で提供しています。さらに、管理画面には日本語対応の直感的で視認性に優れたUIを採用しており、色使いやメニュー構成にも工夫を施しています。そのため、複雑な設定作業でも迷うことなく、効率的に進められます」
続けて若葉氏は、z-FILTERならではの強みについて次のように説明する。「ゼロトラスト製品の市場では製品間の機能差が見えにくくなっており、機能一覧だけで差別化することは容易ではありません。そのため重要になっているのが、導入後の運用負荷をどれだけ軽減できるか、そして企業ごとの業務環境や要件にどれだけ柔軟に対応可能かという点です。z-FILTERは、サポート体制や日本語UIによる運用負荷の低減に加え、日本企業特有の要件に合わせた迅速な機能開発やカスタマイズ対応を強みとしています。特に、SaaSなどのWebサービス制御と、Webサービス以外の通信を制御するクラウドファイアウォールを高度に連携させる『自動連動』機能は大きな特長です。従来、『Zoom』や『Google Workspace』などのSaaSを利用する際には、管理者がWebブラウザー通信以外に必要となるプロトコルやIPアドレス、ポート番号を個別に調査し、機器ごとに通信許可設定を行う必要がありました。しかしz-FILTERでは、管理画面から利用するSaaSを指定するだけで、そのサービスに必要な関連通信の許可設定がクラウドファイアウォール側へ自動的に反映されるため、IT管理者の運用負荷を大幅に軽減できます。さらに、お客さまの要望を反映した機能改修や詳細な制御設定にも迅速に対応しており、こうした柔軟性が運用面での優位性につながっています」
四つのプランを用意し
顧客の多様なニーズに応える
z-FILTERでは、顧客の課題や導入目的、そしてコストに応じて選択可能な四つのプランを用意している。
VPNの代替として、コストを抑えながらリモートアクセス環境を構築できる「ZTNA」、低コストかつ短期間でWebアクセスセキュリティを強化できる「SWG」、SaaS利用を含めIDaaSベースのアクセス制御を実現する「SWG ID」、そしてゼロトラストへの移行をこれから始めたい企業向けの「SSE」だ。「まずはWebセキュリティをクラウド化したい」「ID連携も実現したい」「VPNを廃止してZTNAまで導入したい」など、課題や導入フェーズに応じて最適なプランを選択できる。
今後の機能拡張について若葉氏は「z-FILTERは今後もスピーディな機能拡張を予定しています。直近では、『ログ転送』機能を強化します。現在の標準機能である1年間のログ保存・可視化に加え、外部のSOCやSIEMなどの統合監視システムへリアルタイムでログを出力・転送できるようになり、監視体制を重視する大規模組織のニーズに応えます」と語る。
最後に、ダイワボウ情報システム(DIS)に対する期待について、若葉氏は次のように述べた。「DISさまをはじめとする販売パートナーさまとの連携では、当社が強みとする国産ならではの迅速な技術開発力と、現場の利用実態を反映したきめ細かな制御を軸に、実際に製品を利用したお客さまやパートナーさまからのフィードバックを迅速に製品へ反映していきます。現在、ゼロトラスト市場では外資系ベンダーが優位に立っており、国産の統合ゼロトラスト基盤という選択肢はまだ十分に浸透していません。しかし、外資系製品を検討したものの、設定や運用の難しさや英語サポートへの不安、導入コストの高さといった理由から導入を断念した企業は少なくありません。こうした潜在顧客に対し、国産製品ならではの使いやすさや手厚いサポート、Webサービス制御とクラウドファイアウォールを自動連携する機能、さらに顧客の課題や導入目的、コストに応じて選択できる四つのプランとスモールスタートしやすい価格体系といった価値を訴求することで、パートナーさまと共に大きな市場機会を創出し、日本のあらゆる組織における安全なゼロトラスト環境の実現を推進していきたいですね」
