


2027年は、ユーザーが目的を伝えると、自律的にタスクを実行するAIエージェントの普及が本格化すると予想されている。このようにAIの業務利用が広がれば、企業は作業の自動化や生産性の向上を期待できる。一方、攻撃者もAIを使い、標的の調査や攻撃用コードの作成、巧妙な偽メールの作成などを効率化している。企業は、AIの利用拡大を事業の機会として捉えるだけでなく攻撃者による悪用のリスクも踏まえ、その攻撃の検知・対応に必要なセキュリティ対策ソリューションやセキュリティ運用の基準を見直し、適切な製品/サービスを選ぶ必要がある。また、販売代理店としても、このようなユーザーの事情を的確に捉えた提案が重要になってくる。
ASMサービス市場の年平均成長率は17.1%
リサーチ・フェロー
中村 悠 氏
アイ・ティ・アール(以下、ITR) リサーチ・フェロー 中村 悠氏は、同社が発表した「ITR Market View:サイバー・セキュリティ対策市場2026」からセキュリティ市場動向とそれを踏まえた脅威対策を提示する。
同社のセキュリティ市場概況を踏まえ、一部の市場実績と予測を中村氏はこう説明した。「ファイアウォール/UTMの市場規模は2023年度が654億1,000万円となりました。2024年度は682億円、2025年度は720億円の予測です。2024〜2029年度の年平均成長率は3%の見込みです。WAF(Web Application Firewall)の市場規模は、2023年度が149億1,000万円でした。2024年度は162億3,000万円、2025年度は174億7,000万円と予測しています。同年平均成長率は5.2%の見込みです。Webフィルタリングの2023年度の市場規模は112億9,000万円です。2024年度は118億5,000万円、2025年度には123億2,000万円が予測されています。同年平均成長率は3%を見込んでいます。このように従来から国内企業に導入が進んでいるセキュリティ製品は、その市場の成長率が1桁台にとどまっています」
一方でITRは、近年、AIファイアウォール市場も調査対象に加えている。AIファイアウォールとは、生成AIやLLM(大規模言語モデル)の入出力を監視し、プロンプト攻撃、機密情報の漏えい、不適切な出力を防止するソリューションだ。AIファイアウォール市場は、今後拡大が見込まれる分野だという。中村氏は「昨今のサイバー攻撃被害に関する報道でも見られるように、AIを悪用したサイバー攻撃が多く確認されています。一方、防御側のセキュリティ対策ソリューションでも、AIを活用しているものが増えています。当社の調査活動の中でも独自の切り口でAIを防御機能に活用している製品やサービスに、より注目しています」と見解を示す。
AIを活用したセキュリティ対策ソリューションが市場に投入される中で、ITRはアタックサーフェスマネジメントサービス(以下、ASMサービス)というソリューションにも注目して調査を行っている。「ASMサービスは、企業を外部から観察し、攻撃者に狙われやすいポイントがどの情報資産にあるかを洗い出し、レポートなどで可視化するサービスです。ユーザーは、外部から見える自社の公開資産に潜在する脅威を客観的に認識できます。攻撃者の視点で狙われやすいポイントを把握できるため、より効率的にセキュリティ対策を進められる点で、非常に有益なツールだと考えています。当社がASMサービスに注目しているもう一つの理由は、AIが悪用されるという昨今の攻撃実態に合致したソリューションであることです。攻撃者はAIを悪用して、どの企業が攻撃しやすいか、その企業のどこに脆弱なポイントがあるかを調べている可能性があります。この脆弱なポイントはまさに、ASMサービスによってユーザーが把握できる内容でもあります。AIが攻撃に悪用される件数が増加している昨今、ASMサービスは有効に機能すると当社は考えています」(中村氏)
ASMサービスの市場規模は、2023年度は27億9,000万円、2024年度は45億2,000万円、2025年度は62億6,000万円と予測されている。「市場規模はまだまだ小さいですが、2024〜2029年度の年平均成長率は17.1%で、市場としては顕著に伸びています。当社では、今後日本企業の導入率が高くなると期待しています」と中村氏は述べる。
こうした中で、今後、国内企業のセキュリティ水準を向上するために、販売代理店はどのような販売施策を行うべきだろうか。「昨今の動向を見ると、単一の製品やサービスを提案するだけでは、販売代理店同士の差別化が難しくなっています。今後の販売代理店には、製品を単体で提案するのではなく、相乗効果を生むセキュリティ製品やサービスを組み合わせることで、独自の価値を付加した提案が求められます。例えば、前述したファイアウォールやUTMのように、サイバー攻撃の防御に活用できる製品を販売する際には、その効果を最大限に引き出すため、ASMサービスを併せて提案することが考えられるでしょう。ASMサービスにより、自社が外部に公開している資産のどこにリスクがあるかを把握でき、ファイアウォールやUTMをより効果的に機能させられます。また、インシデント発生時の脅威検知や対応を担うEDRを販売する際に、インシデント発生を想定した演習サービスを組み合わせる提案も有効です。演習を通じて、ユーザーはEDRの具体的な利用方法を理解でき、より効率的に運用していけるようになります。こうしたプラスアルファの提案によって販売代理店は他社との差別化を図り、競争優位性を確保し、ユーザーもセキュリティの成熟度を高めていけるはずです」(中村氏)
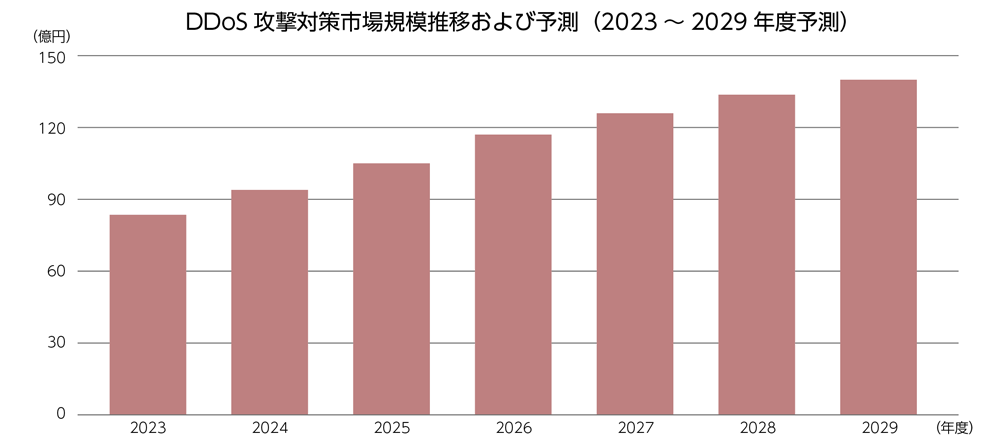
※ベンダーの売上金額を対象とし、3月期ベースで換算。2025年度以降は予測値。
AIでの運用効率化と演習によるスキル向上を併用
攻撃者がAIを悪用するようになり、より高度なセキュリティ対策が求められるようになった。こうしてサイバー攻撃が深刻化する中で、従来のセキュリティ対策での防御は可能なのだろうか? 中村氏はその回答として、「AIによるサイバー攻撃で問題が深刻になったのは、新たな脅威が生まれたからというより、従来の攻撃が効率化されたからだと考えています。攻撃側がAIを悪用し、攻撃を効率化するのであれば、防御側もセキュリティ対策にAIを積極的に活用し、攻撃の検知・防御やセキュリティ運用を効率化する必要があります。そのためには、既存の製品群とAIを組み込んだソリューションを効果的に組み合わせ、運用の効率化を目的としたセキュリティ対策の強化を優先すべきです」と述べる。
また企業としては、セキュリティ担当者の育成にも取り組む必要がある。中村氏は、見過ごされがちな改善策としてセキュリティ演習の必要性を提唱する。「セキュリティのスキルギャップを埋める方法は二つ挙げられます。一つはセキュリティに関する資格の取得です。しかし、実際のインシデント発生時の対応では、ただ、インシデント対応の場数自体を意図的に増やすことは難しいのが現実です。そのため、二つ目の取り組みとして考えられるのが、インシデント対応の演習の実施です。この演習を通じて、ユーザーは疑似的なインシデント対応の経験値を積むことができます。インシデントが発生した時にどのように対応すべきかといった知見が、セキュリティ担当者に蓄積されます。実施頻度は半年に一回、四半期に一回などと徐々に高め、演習の時間を確保して習慣づけていくことが、セキュリティ担当者のスキル向上を後押しし、セキュリティ対応の成熟度を上げていくことにつながると考えています」
最後に、セキュリティ市場の将来展望について中村氏はこう俯瞰する。「2026年度末から運用開始が予定されている『サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)』など、国内企業に対してセキュリティ対策を促す施策が進んでいます。そのため、セキュリティ対策ソリューションへの需要は尽きないでしょう。大切な点は、これらのソリューションを導入した後に必ずセキュリティ運用が付随するという事実です。導入後も継続的な視点を持って、運用の定着や効率化を目指す必要があると企業全体が認識することが肝要です。ただし、セキュリティ運用は人手がかかる上に高度なスキルが求められます。そこでAIを活用したセキュリティ対策ソリューションの導入やセキュリティ演習の実施は、運用効率化や高度なセキュリティ人材の育成という観点から、今後、導入の選択肢に挙がってくると考えています」
