

〜顧客のWindows Server 2025移行促進へのアドバイス〜
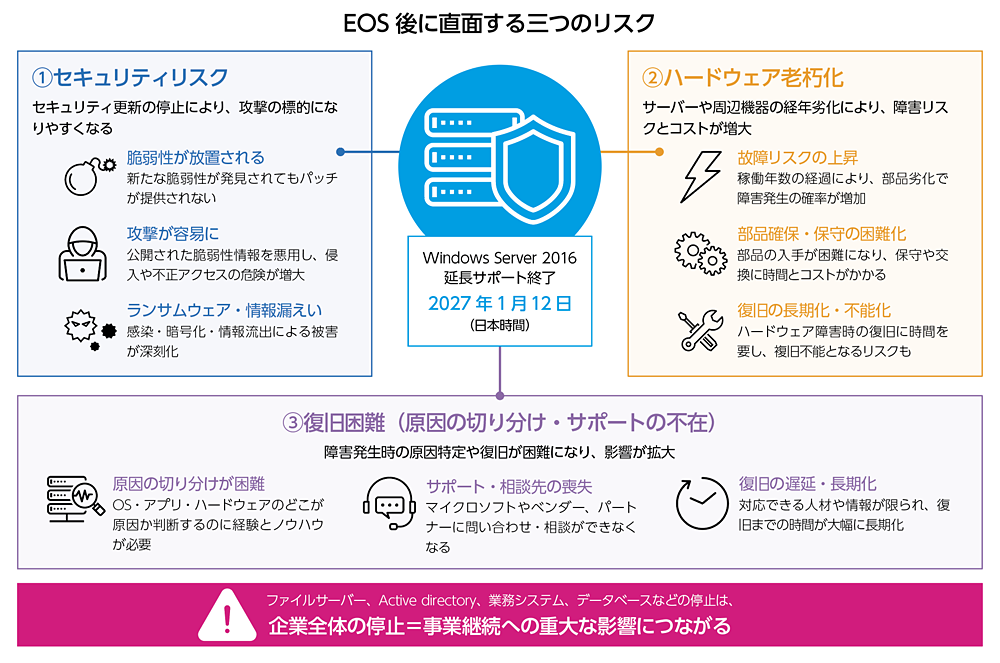
2027年1月12日(日本時間)、Windows Server 2016の延長サポートが終了する。サポート終了後は、新たな脆弱性が発見されてもマイクロソフトからセキュリティ更新プログラムが提供されなくなる。攻撃者は公開された脆弱性情報を利用して、更新されないサーバーを狙う。そのためサポート終了後もWindows Server 2016を使い続ければ、ランサムウェア感染や情報漏えいのリスクが一段と高まる。特にWindows Server 2016はActive Directoryをはじめ、ファイルサーバーや各種業務システム、データベースなどビジネスを支える重要なシステムで使われているケースが多く、侵害されると被害の深刻度も規模も大きなものとなる。さらに踏み台にされて、企業や組織への攻撃に利用される恐れもある。そうなると企業の評判が低下してしまう。しかも問題はセキュリティだけではない。障害発生時の復旧や原因の切り分けが難しくなるほか、経営課題となっているAI活用にも古い基盤が制約をもたらす。Windows Serverの最新化は、事業継続と成長の両面から急務となっている。ここではマイクロソフトのマスタートレーナーを務める赤井 誠氏に、Windows Server 2016のEOS(サポート終了)に備える要点とWindows Server 2025へ移行する意義を聞いた。
EOS後に直面する三つのリスク
事業影響から移行の順序を決める
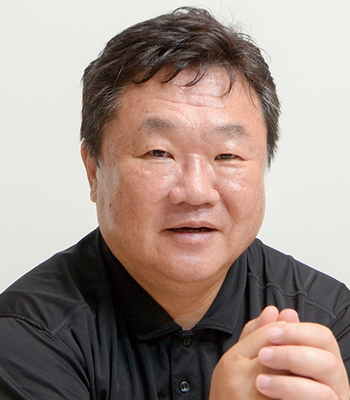
マスタートレーナー
赤井 誠 氏
サポート終了後もWindows Server 2016が突然起動しなくなるわけではない。そのため更新判断を先送りする企業も少なくない。日本市場でWindows 11、Microsoft 365 Copilot、Copilot+ PC、Windows Serverを中心に、パートナーの育成と市場啓発を担う日本マイクロソフトのマスタートレーナーを務める赤井 誠氏は、サポート終了後のリスクについて次の3点を指摘する。
1点目はセキュリティ更新が止まり、脆弱性を突かれる危険が増すことだ。「最近はAIを使った攻撃や脆弱性の発見、攻撃の実行スピードが速くなっています。攻撃する側から見ればサポートが終了したソフトウェアは脆弱性が放置されるため、攻撃が容易で格好のターゲットになります」と警鐘を鳴らす。
2点目はハードウェアの老朽化だ。Windows Server 2016を運用しているサーバー本体、ストレージ、電源、冷却部品などのハードウェアは、稼働年数の経過に従って故障率が上がる。また部品の確保や保守の対応も難しくなる。ハードウェアに障害が発生した場合、復旧に時間がかかるだけではなく、復旧そのものが困難になる危惧もある。つまりOSを延命しても、基盤全体の寿命は延びないのだ。
赤井氏が強く指摘するのが3点目の「問題の切り分け」だ。障害が生じた際にその原因がOSなのか、業務アプリケーションなのか、ハードウェアなのかを判断するには経験やノウハウが要る。ところがサポートが切れると相談に応じてもらえなくなる。
赤井氏は「復旧を手助けする人がほとんどいなくなり、自力で対応するのも困難です。クラウドでもオンプレミスでも、問い合わせができなくなることが大きなリスクとなります」と説明する。
ファイルサーバー、Active Directory、業務システム、データベースなど、Windows Serverは企業の日常業務を支えている。Windows Serverが止まれば共有ファイルが開けない、受発注が進まない、社員を認証できないなど、クライアントOSのサポート終了とは異なり、サーバーの停止は会社全体の停止に直結し得る。
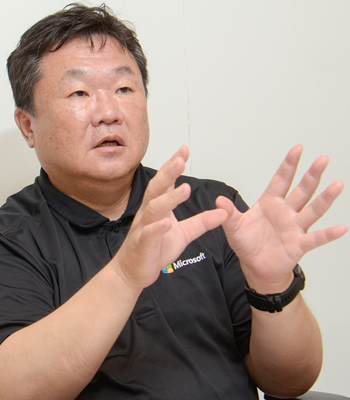
EOS後に有償で提供されるESU(Extended Security Updates:延長セキュリティ更新)は選択肢になる。ただし位置付けを誤ってはならない。赤井氏は「ESUは移行計画のための猶予であり、古い環境を使い続けるためのサービスではありません。アプリケーションの移行が終わらない、サーバーの納期に時間がかかるといった場合に、移行中のユーザーに移行期間を与える措置なのです」と説明する。
加えて注意したいのが、周辺ソフトウェアの追随である。バックアップソフト、ウイルス対策ソフト、監視ツール、業務アプリケーションなどは、OSと歩調を合わせて、あるいはOSよりも先に旧バージョンの対応を終えることがある。障害発生時に製品ベンダーから「対象OSはサポート対象外」と告げられれば、原因調査の入口で立ち止まることになる。
このようにサーバー更改はOS単体ではなく、依存するアプリケーション、ドライバー、保守契約、復旧手順を棚卸しするプロジェクトとして扱う必要がある。従ってサーバーの台数の確認だけではなく、どの業務がどのサーバーに依存し、停止すれば誰が困るのか、何時間まで停止を許容できるのかなどを整理し、事業への影響を可視化する必要がある。
それぞれの重要度が分かれば、先行移行、統合、廃止、ESUによる一時延命を優先順位に応じて振り分けられる。期限から逆算するのではなく、事業影響から対応と実施の順番を決める。移行を単なるIT部門の作業から、事業継続計画へ引き上げるべきである。
古いOSがAI活用と新しい働き方を阻む
インフラ全体の刷新で成長の制約を解く
サポート終了をセキュリティリスクの問題だけで捉えると、経営の判断は「費用を払って危険を避ける」にとどまってしまう。現在のビジネス環境では古いOSを残すことが新しい事業を展開できない、新しい働き方を選べないといった制約になることを理解すべきだろう。
例えばAI活用においてWindows Server 2016は限界を迎えている。赤井氏は「Windows Server 2025以降でなければ動かないAI関連機能もあります。Windows Server 2016だけではなく、Windows Server 2025以前の環境ではGPUのサポートやCPUの機能向上に十分対応できず、ローカルでAIを動かすためのツールも十分に活用できません」と指摘する。
生成AIの利用が実証段階から業務実装へ進む現在、企業はAIモデルを置く場所、データの保護、推論処理の性能、利用コストを現実の問題として考えなければならない。機密データを外部へ出したくない業務、通信遅延を避けたい現場、クラウド利用料を予測しにくい大量処理などのケースでは、ローカルAIやエッジAIが有力な選択肢になる。その土台にはGPUや仮想化、コンテナ、認証、監視といった新しいテクノロジーが必要となる。
Windows Server 2016は登場時点では先進的なOSだった。しかし当時のCPU、ストレージ、ネットワーク、攻撃手法を前提に設計された環境に、現在のAIワークロードを無理に載せる合理性は乏しい。赤井氏は「OSの機能をアップデートしただけで、システム全体がモダンになるわけではありません。ハードウェアやネットワークも進歩しているので、OSだけではなくインフラ全体の更新を検討するべきです」とアドバイスする。
ホットパッチで「止めない更新」を実現
IDの棚卸しを安全な運用への起点に
ではWindows Serverの最新バージョンとなるWindows Server 2025へ移行することで、具体的にどのような恩恵を得られるのだろうか。まずセキュリティに関して注目したいのが「ホットパッチ」だ。これはサーバーを再起動せずにセキュリティ更新プログラムが適用できる機能である。
従来はセキュリティ更新プログラムを適用する際に再起動が伴うため、ユーザー部門との調整や、夜間や休日の対応など、管理者の業務負担が大きかった。その結果、パッチ適用が先送りされ、安全のための作業が実行できないという矛盾が生じることがあった。
赤井氏は「サイバー攻撃にAIが利用されるようになり、脆弱性がより速く、より多く、しかも簡単に見つけられるようになっています。攻撃に用いるプログラムも短時間で開発できるため、提供されたパッチをいかに早く適用するかが求められます。しかしパッチの提供頻度、提供数共に急増しており、再起動を伴うパッチの適用では対処できません。ホットパッチはセキュリティレベルを引き上げるためにも、管理者の負担を軽減するためにも、非常に有効かつ重要な機能です」と説明する。
さらにハードウェアベンダーやCPUベンダーと協力して、ファームウェアを含む基盤側から防御する仕組みも実装されている。赤井氏は「Windows Server 2025にはPQC(Post-Quantum Cryptography:耐量子暗号)など最新のセキュリティテクノロジーが実装されており、導入するだけでセキュリティを大幅に強化できます。さらに企業や業務で個別の要件に対応できる設定ガイドが提供されており、要件に応じたセキュリティ強化も図れます」という。
ホットパッチは万能ではなく、計画的な再起動が全て不要になるわけではない。それでも再起動を伴う更新の回数を抑えられれば、調整対象となる部門や、夜間・休日の作業を減らせる。更新頻度を維持しやすくなることで、脆弱性が放置される期間も短くできる。機能の価値は「再起動ゼロ」という派手な表現ではなく、更新を止めない運用を促進できる点にあると言える。
Active Directoryも重要な移行理由となる。Windows Server 2025のActive Directoryでは、暗号化や認証の強化が図られている。長年利用されてきた仕組みだからこそ、古い暗号方式や緩い設定を見直すことが安全性向上に不可欠となる。またEntra IDとの連携により、オンプレミスとクラウドにまたがるID管理を一元化しやすくなる。
Active Directoryの刷新では、ドメインコントローラーを置き換えるだけで終わらせないことも大切だ。使われていないアカウント、過大な権限、古い認証方式、サービスアカウントのパスワード管理、複雑化したグループポリシーを整理するなど、セキュリティ強化に向けたIDの棚卸しの好機でもある。
これらはパートナーにとって商機になる。OSとサーバーを納品して終わるのではなく、ID設計、推奨設定の適用、パッチ管理、監視、定期評価までを継続的なサービスとして提供できる。更改案件を「箱の入れ替え」から「安全な運用の実装」へと発展させ、継続的なビジネスへ広げられる。
VMware移行の受け皿としてHyper-Vに注目
Azure Arcで複雑な分散環境を一元管理
Windows Server 2025はVMware環境の移行先としても有効な選択肢の一つだ。赤井氏は「数年前は『VMwareのこの機能はWindows Serverにあるのか』『VMware環境からWindows Server環境への移行ツールはあるのか』という調査が多かったのですが、この1年ほどは実案件ベースの問い合わせが増えていると聞きます」と現場感を語る。
従来のWindows Serverでは、一つの物理GPUを一つの仮想マシンが占有するため、利用効率とコスト効率に課題があった。これに対してWindows Server 2025では一つの物理GPUのリソースを複数に分割して、それぞれ別々の仮想マシンに割り当てる「GPUパーティショニング」が利用できる。
GPUのリソースをVDIやCAD、AI推論など異なる用途の仮想マシンに配分し、高価なGPUを効率良く利用できる。さらにGPUパーティショニングはライブマイグレーションやフェイルオーバークラスタを標準でサポートしており、企業システムに必要な可用性と運用性も備わっている。
赤井氏は「2027年10月にVMware vSphere 8.0がサポート終了を迎えるため、VMware環境の見直しが本格化するとみられます。VMware環境から別の環境への移行を検討する際はハイパーバイザーの機能だけではなく、ストレージとの接続性や運用の対応など、検討事項は多岐にわたります。そうした中で実績のある環境を優先して、(Windows Server 2025の)Hyper-Vを検討するケースが増えていると聞きます」と説明する。
現在の企業のIT環境はハイブリッドクラウドが一般的であり、さらにAzureやAWS、Google Cloud Platformなどを使い分けるマルチクラウドや、Windows ServerとVMwareが混在するなど複雑化している。これらの異なる環境を個別に管理する業務負担と、対応する人材の不足が課題となっている。
そこでマイクロソフトはオンプレミスや他社クラウド(AWS、Google Cloudなど)にあるサーバーやコンテナ、データサービスをAzureポータルから一元管理できるようにするハイブリッド・マルチクラウド管理サービス「Azure Arc」を提供している。
Azure以外の環境にある物理・仮想サーバーをAzure上の仮想マシンのように扱え、Microsoft Defender for CloudやAzure Policyを使って、クラウド環境とオンプレミス環境のセキュリティや設定基準を統一したり、Azure Monitorで外部リソースのログやパフォーマンスをまとめて監視したりできる。前述したホットパッチもAzure Arcから管理が行える。
更改費用ではなく事業継続への投資
"経営の言葉"で移行の優先順位を引き上げる
このようにWindows Server 2016をサポート終了後も使い続けることは、セキュリティや運用などにおける多くの課題を放置することになり、技術的負債となる。技術的負債は会計帳簿には載らないが、古い環境を維持するための調査時間、属人化した手順、互換性確認、予備部品の確保などコスト増につながる。表面上の更新費用を避けても、目に見えない維持費が積み上がり、新規施策へ回す人と予算を奪うことになる。移行投資を評価するときは購入価格だけでなく、障害、停止、手作業、機会損失を含む総コストで比べるべきだ。
とりわけ経営層には、脆弱性の数や機能一覧だけでは伝わりにくい。受注処理が止まった場合の売り上げ影響、認証障害で社員が働けない時間とそこで生じる損失額、取引先監査へ回答できないリスクなど、"経営の言葉"に翻訳する必要がある。サーバー更改の優先順位を上げるのは技術の新しさではなく、事業にとっての必然性だと言えよう。
しかし移行には現実的な壁がある。赤井氏が挙げるのは「エンジニアの確保」「予算」「機器の納期」の三つだ。AIやセキュリティなど複数の案件が同時に進む中で移行作業に割ける人材は限られる。またサポート終了日を知った時点で直ちに技術者や機器を確保できるわけではない。予算も同様だ。だから期限直前の決断では遅いのだ。
2027年1月12日はゴールではなく、企業の基盤戦略を切り替える境界線である。Windows Server 2025への移行は、セキュリティ更新を受け続けるためだけの投資ではない。止めない運用、ID管理の棚卸し、仮想化環境の見直し、統合管理、AI活用といった課題を、一つのロードマップへ束ねる機会である。サポート終了を「やむを得ない更改費用」にするか、「次の10年を支える成長投資」にするか、その差が生まれ始めている。