

“シフトゼロ”を目指して
AIセキュリティに挑むServiceNow
9月2日、ServiceNow JapanはAI時代のセキュリティ運用に関する記者説明会を開催した。AIエージェントの活用が企業や官公庁の間で広まる中、サイバーセキュリティ対策の前提が大きく変わり始めていると同社は語る。AIによって攻撃が高速化・巧妙化している現代において、AIを活用する企業はセキュリティ運用にもAIを取り込む必要があるのだ。ではそうした時代の中で、同社はどのようなソリューションを打ち出すのだろうか。会見の内容をレポートしていこう。
人海戦術での対応は限界に
自律的完結型の運用が重要
会見の最初はServiceNow Japan 社長執行役員 鈴木正敏氏が登壇し、同社のセキュリティビジネスについて「私たちはすでに、セキュリティで10億ドル以上のビジネスをしています。これはセキュリティ単独のベンダーさまと並べると世界トップ10に入る状況で、今日はその価値の一端を皆さまに示せることをうれしく思います」と語る。
そして鈴木氏は、AI時代のセキュリティを取り巻く環境として「AI攻撃の自動化と複雑化」「管理対象資産の爆発的増加」「法制度強化への対応」の三つを挙げる。
続けてこれに対して、AI時代のサイバーセキュリティの要諦をこう話す。「要諦も三つあります。一つ目は『資産の可視化をゼロトラストの起点とする』ことです。当たり前ですが、見えていないものは管理できません。一方で、あらゆる資産がリスクの要因となる現代では、資産の可視化の重要性が高まっています。二つ目は『脆弱性が生まれる土壌そのものを断つ』ことです。あらゆるリスクを対処するには、リスクを未然に防げる環境の整備が重要になります。対処療法的な対応だけでなく、統合的な対策が必要になるのです。三つ目は『侵入前提での検知と対処プロセスを確立』することです。リスクを未然に防げる環境を整えても、完全に防ぎきれるわけではありません。そのため侵入を前提として、検知から対処までの迅速なプロセスを確立することが大切です」
この要諦を鈴木氏は「人海戦術での対応は、限界を迎えてきています。今重要なのは、施設や設備の設計そのものがセキュアであり、自律的完結型の運用が組み込まれていることです」と統括する。
ではこうした時代に、同社はどのような価値を提供できるのだろうか。鈴木氏は、同社が提供するソリューションをこう説明する。「冒頭に話した通り、当社はすでに大手セキュリティベンダーの一端を担っています。その根幹は何かというと、まずはCMDB(構成管理データベース)を中心とした資産管理の実績とソリューションです。資産管理の重要性がうたわれる中、当社のソリューションがお客さまに貢献することをうれしく思います。次にワークフローです。私たちは部門横断で対応をつないでいくプラットフォームを提供しています。これも個別の対処に陥ることなく、全社的なセキュリティ対応を裏支えするソリューションになっています。またこれらを根幹としながら、ArmisやVezaと統合し、プラットフォームは進化を続けています」
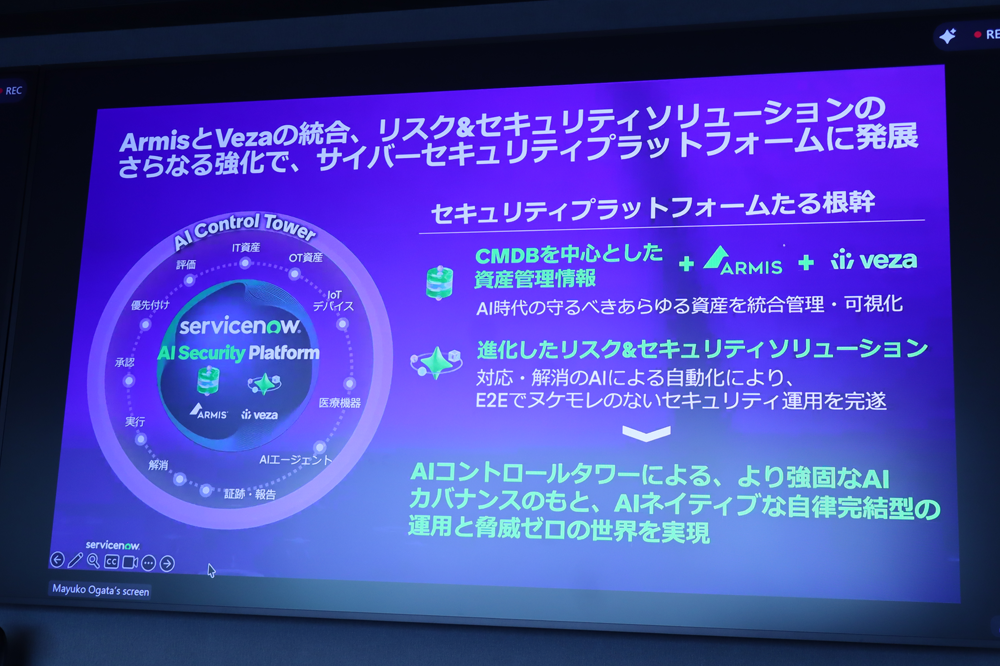
そして鈴木氏は、同社のビジョンを「シフトゼロ」と語る。「シフトゼロとは攻撃される対象、攻撃される機会、社内のブラインドスポット、管理されていないAIエージェントなどをゼロに近づけることです。リスクの元がゼロになれば、リスクが限定的になるという考え方です」
シフトゼロ実現のために
投入する六つのソリューション
鈴木氏に続いて、ServiceNow Japan 専務執行役員 COO(Chief Operating Officer) 原 智宏氏が登壇した。原氏は「シフトゼロを実現するために、当社は六つのソリューションを市場に投入します」と話す。
同社が投入する六つのソリューションとは、以下の通りだ。
・統合エクスポージャー管理をする「Unified Exposure Management」
・脆弱性を継続的に感知する「Continuous Vulnerability Detection」
・全てのアイデンティティを可視化する「Identify&Access Security」
・SOCのトリアージと対応を自律化する「Agentic Incident Response」
・業務を中断せずに資産を検出する「Cyber Physucal Security」
・コンプライアンスを自動化する「Cyber Risk&Compliance」
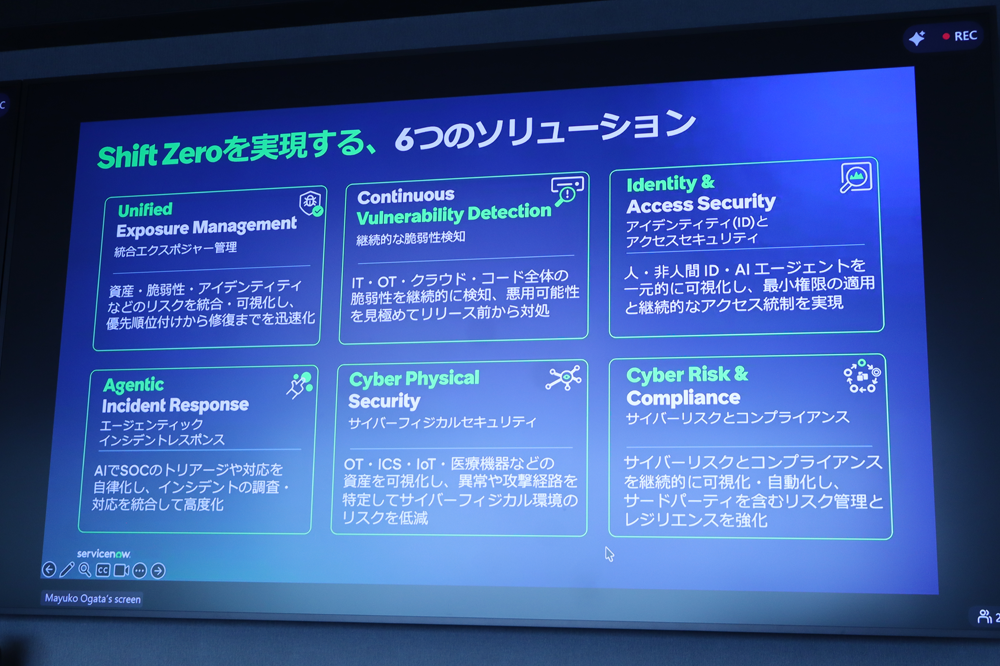
一つ目のUnified Exposure Managementは、さまざまなエクスポージャーの管理を1カ所で統合的に行えるものだ。重複を排除して優先順位を付けるので、重要なリスクの対処に集中できる。本ソリューションよって、脆弱性の修復にかかる時間を短縮可能だ。
二つ目のContinuous Vulnerability Detectionは、AIが継続的に脆弱性の検知を行い、必要に応じて対処を行っていくものだ。このソリューションにより、未知の状態で放置される脆弱性の数を大幅に減らせる。さらに従来のIT領域だけでなく、OTやIoTをはじめとした、幅広い領域の脆弱性検知も実現する。
三つ目のIdentify&Access Securityは、アイデンティティ(ID)とアクセスセキュリティの統合管理ソリューションだ。人間のIDはもちろん、AIやシステム運用管理の中で使われている、非人間系のIDも可視化できる。全てのIDに対して、不必要なアクセスがないか、必要最低限の認可情報が付与されているかを確認可能だ。また、休眠状態のIDの積極的なリタイアも行える。
四つ目のAgentic Incident Responseは、同社が従来より提供していたセキュリティインシデントレスポンス(SIR)にAIエージェントを取り込み、より自律的にセキュリティインシデントへ対処できるようにしたものだ。これにより重篤度が高いインシデントは技術者が対応し、一般的なインシデントはAIが対応する手順が取れるので、脅威封じ込め時間の大幅な短縮が行える。
五つ目のCyber Physucal Securityは、OT機器やIoT機器、医療機器といったフィジカルデバイスの管理ができるものだ。IT領域と同じプラットフォームで管理が行えることで、あらゆる攻撃や対処を1カ所にまとめられる。これにより、OTのリスクを大きく削減可能だ。
六つ目のCyber Risk&Complianceは、同社だけでなくサードパーティーのソリューションについても、リスク情報の収集やレポーティングが行えるものだ。内部および外部のエクスポージャーを統合的に可視化できるため、対外的な責任説明にかかる時間を削減可能だ。
原氏は「シフトゼロという考え方の下で、六つのセキュリティ領域の中にAIを組み込むことにより、エンドツーエンドでセキュリティ管理プロセスを統制していけるようになります」とソリューションをアピールする。
セキュリティ領域においても
顧客の信頼を獲得
会見の最後は、ServiceNow Japan 執行役員 ソリューション営業統括本部 統括本部長 村上慎吾氏が登壇した。
村上氏はまず「我々のソリューションは、米国国立標準技術研究所(NIST)のサイバーセキュリティフレームワーク『NIST CSF 2.0』が定める、『統治』『識別』『防御』『検知』『対応』『復旧』の全領域を包括的にカバーしています」と、同社のソリューションをアピールする。
そして村上氏は、同社がセキュリティ領域で顧客の信頼を得られている理由を次のように語る。
「理由は四つあります。一つ目は、お客さまの強いニーズと、今というタイミングを捉えられているためです。重要インフラを中心に、セキュリティに対する必要性は高まっています。そして規制強化がその動きを加速させています。我々はそうした流れに対して、ソリューションを提供可能です。二つ目は、既存の強みに新たな武器を加え、検知から実行を一つの基盤で行えるためです。ITだけでなくOT、IoT、医療機器、そして非人間のIDなど、我々が対応できる範囲は大きく広がりました。検知した情報を実行までつないでいけるのは、資産管理やワークフローといった我々のコアコンピタンスがあるからです。三つ目は、セキュリティデータが既存のIT運用をさらに高度化するためです。検知された資産情報がCMDBに統合されることで、これまで見えていなかった資産まで見えるようになりました。既存のITソリューションの精度が向上し、これまで以上に有効活用できるようになります。四つ目は、日本市場で拡大を続ける信頼と実績、そして広がるパートナー協業があるためです。我々は長きにわたり、日本企業の中核システムを支えることで、忠実に事業を拡大してきました。この信頼関係があるからこそ、セキュリティという新しい領域の展開も、お客さまにスムーズに受け入れてもらえると考えています。実際、日本を代表するパートナー各社から、強い関心と協業のモメンタムができています。企業の顧客のニーズがあり、それに応える製品を持っている。セキュリティの強化が、既存のIT運用を強くする。そして日本市場におけるパートナーシップがある。これが私たちの強みです」
