

生成AIやAIエージェントの普及は、企業の業務を効率化する一方、サイバー攻撃の在り方にも変化をもたらしている。AIの悪用によって従来型の攻撃の量や速度が増すだけでなく、高度なスキルを持たない攻撃者にも攻撃の裾野が広がりつつある。今後はAIエージェントの普及に伴い、AIシステムそのものを標的とする攻撃への警戒も必要だ。AI時代に企業を取り巻く脅威はどう変わり、どのような対策が求められるのか。情報処理推進機構(IPA)に話を伺った。
AIで変わるサイバー攻撃
量・速度・質で高まる脅威
企画部 調査グループ エキスパート
銭谷謙吾 氏
AIの進化によってサイバー攻撃を取り巻く環境は変化している。世間では「AIによって未知の攻撃手法が次々と生み出されている」と捉えられがちだが、実態は少し異なる。IPAセキュリティセンター 企画部 調査グループ エキスパート/AIセーフティ・インスティテュート(AISI) 銭谷謙吾氏は、昨今の攻撃トレンドについて次のように指摘する。「AIがもたらしているのは、新しい攻撃手法ではありません。変化しているのは、従来型の攻撃の量や速度、そして質です。以前であれば高度な技術を持つ攻撃者しか扱えなかった手法も、AIを活用することで高度なスキルを持たない攻撃者でも容易に実行できるようになりました。つまり、攻撃の『内容』そのものは変わらない一方で、量・速度・質の面で脅威が一段と深刻化しているのです」
攻撃の手口そのものが変わらないのであれば、防御側が講じるべき基本対策は従来と変わらず有効である。しかし、攻撃の量や速度が増したことで、これまで以上に対策を徹底することが求められている。わずかでも対策に不備があれば、実際の被害につながる可能性が高まり、インシデント発生時の被害も大きくなりかねないためだ。
実際に、攻撃者がAIを悪用した手口はすでに複数報告されている。企業の役員を装ったディープフェイク映像や音声によって多額の送金を指示した不正送金事案や、既知の脆弱性に対するパッチが適用されていないシステムを狙い、AIによって侵入を自動化したインシデントなどが確認されている。こうした被害を最小限に抑えるためにもセキュリティの見直しと徹底が大切だ。
AIシステムを狙う新たな脅威
防御側にも求められるAI活用
企業が目を向けるべき脅威は、従来型の攻撃だけではない。今後、普及が見込まれるAIエージェントをはじめとするAIシステムを狙った攻撃への備えも必要になってくる。特に警戒すべきなのが「間接プロンプトインジェクション」と呼ばれる攻撃だ。AIが参照するデータに悪意ある指示を紛れ込ませ、その情報をAIに読み取らせることで、本来意図しない動作を引き起こすリスクが指摘されている。
こうした攻撃への対策を全て人手で行うことは難しい。そこで重要になるのが、防御側でもAIを活用する視点だ。「脅威の検知や対応をAIで自動化することで、人手によるセキュリティ運用の負担軽減が期待できます。年々高度化する攻撃に対応していく上で、AIの活用は有効です」と銭谷氏は説明する。
また、AIシステムを狙った攻撃に対して、どのような対策を講じればよいか悩む企業は少なくない。こうしたAIシステムのリスクや対策を考える上で参考となるのが、AISIが公開する資料だ。AISIでは、AIの安全性に関する評価手法や基準の検討をはじめ、AIシステムに関するさまざまな技術資料やガイドを展開している。例えば「AIシステムに対する既知の攻撃と影響」では、AIシステムが抱える典型的な脆弱性や、それらがどのように悪用される可能性があるのか、基本的な対処の考え方などを整理している。ほかにも、AIシステムに施したリスクへの対策を攻撃者の視点から評価するための手法をとりまとめた「AIセーフティに関するレッドチーミング手法ガイド」や、Chief AI Officerを設置・運用する際の標準的な実務指針となる「Chief AI Officerガイド」なども公開している。
セキュリティ対策では、攻撃を未然に防ぐことだけでなく、インシデントの発生を前提とした備えも欠かせない。どんなに対策を講じていてもサイバー攻撃を100%防ぐことは難しい。万が一の事態に備え、サービスを安全に復旧するための手順を整えるほか、定期的なデータのバックアップや、実際にデータを復旧できるかを確認するリストア演習などに取り組む必要がある。インシデント発生時に速やかに対応できるよう、エスカレーションルールを整備することも大切だ。
できる対策から一歩ずつ
継続的に高めるセキュリティ
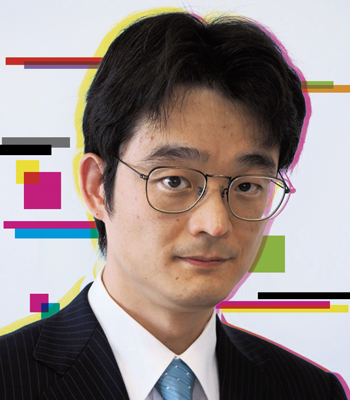
デザインセンター
AIシステム部 安全検証グループ 研究員
桐淵直人 氏
企業に求められるセキュリティ対策が多岐にわたる中、専門人材や予算が限られる中小企業では、初めから高度な対策を講じることは容易ではない。そこで重要となるのが、自社の状況に応じて、段階的にセキュリティ水準を高めていくことだ。
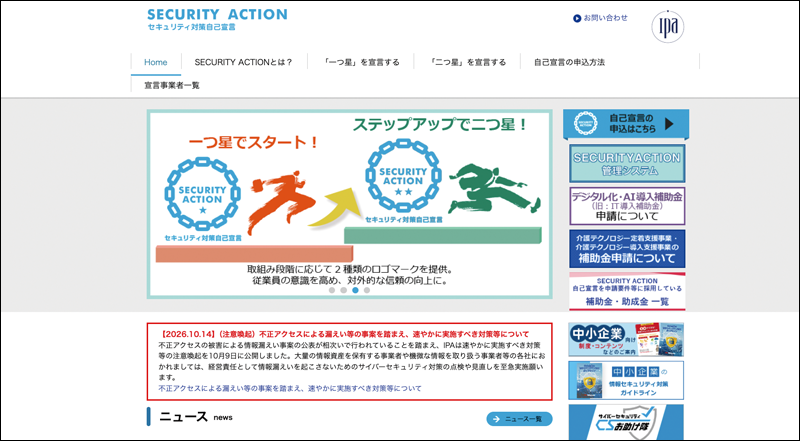
IPAでは、中小企業が情報セキュリティ対策に取り組むための仕組みとして「SECURITY ACTION」を展開している。中小企業自らが情報セキュリティ対策に取り組むことを自己宣言する制度※で、すぐに実行できる基本的な対策から始められる。SECURITY ACTIONでは取り組み目標に応じて「☆一つ星」と「☆☆二つ星」の2段階が設けられている。☆一つ星では、「情報セキュリティ6か条」に基づいて、「OSやソフトウェアは常に最新の状態にする」「パスワードを強化する」といった基本的な対策に取り組んでいく。☆☆二つ星では、25項目のチェックリストで構成された「5分でできる! 情報セキュリティ自社診断」を基に自社の状況を把握した上で、情報セキュリティ基本方針を定め、外部に公開する。こうした自己宣言は、セキュリティ対策を進めるきっかけになるだけでなく、社内のセキュリティ意識の向上や、顧客・取引先からの信頼獲得にもつながる。また、「デジタル化・AI導入補助金」の申請に当たって、SECURITY ACTIONの自己宣言が必須要件となっている。こうした仕組みを活用しながら、まずは自社のセキュリティ対策の現状を把握し、必要な対策を一つずつ進めていくことが重要だ。
IPAデジタル&AIシステムズ・デザインセンター AIシステム部 安全検証グループ 研究員/AISI 桐淵直人氏は「セキュリティにおいて『これさえやれば大丈夫』という対策はありません。AIの普及に伴って攻撃の在り方が変化していく中で、企業側もその変化に合わせて対策をアップデートしていく必要があります。できるところから一歩ずつ、継続的に取り組んでいただきたいです」と語る。
AIの進化によって攻撃の量や速度が増す中、セキュリティ対策を怠った場合のリスクはこれまで以上に高まっている。求められるのは、万能な対策を探すことではない。従来から求められてきた基本対策を着実に積み上げながら、新たに生まれるリスクにも目を向けていく必要がある。AIの活用が広がれば、企業を取り巻く脅威もまた変化していく。そうした変化を捉え、自社に必要な対策を見極めながら、経営層から現場まで組織全体でセキュリティ水準を高めていくことが、AI時代には一層重要になるだろう。
※SECURITY ACTIONは情報セキュリティ対策状況などを、IPAが認定するものではない。