

AIは人間の作業を支援する生成AIから、自律的に判断し実行するエージェンティックAIへと進化している。その一方でサイバー攻撃にもAIが活用され始め、攻撃の速度と規模が劇的に増し、サイバーセキュリティを巡る脅威は新たな段階に入りつつある。こうした状況を受け、日本政府は2026年5月18日、新たなサイバーセキュリティ対策パッケージ「Project YATA-Shield」を公表した。これは単なる注意喚起ではない。フロンティアAI時代における国家レベルの防御戦略であり、重要インフラ事業者等や政府機関、ソフトウェアベンダーを起点に、民間市場にも広く影響を及ぼす取り組みだ。
AI性能の高度化を踏まえて
サイバーセキュリティ対策を強化
生成AIの登場によって、多くの企業は業務効率化や生産性向上の恩恵を受けている。しかし2026年に入り、サイバーセキュリティの世界では新たな懸念が急速に高まった。その理由は、フロンティアAIモデルの性能向上である。
政府資料によれば、AI技術の急速な進展により、サイバー攻撃へのAI活用が現実の脅威となっている。攻撃者がAIを利用することで攻撃のスピードと規模が劇的に拡大する可能性が指摘されている。
大きな転機となったのが、米Anthropicが2026年4月7日に公表した「Claude Mythos Preview」だ。政府はこのフロンティアAIモデルによって、脆弱性の発見や修正に関する能力が急速に向上したことに危機感を示した。
こうした高性能AIは本来、防御側が脆弱性を早期発見するための強力な武器となる。しかし同時に、攻撃者が利用すればこれまで以上に高度な攻撃を短期間で実行できる。つまりAIは、サイバーセキュリティにおける「盾」であると同時に「矛」にもなり得るのである。
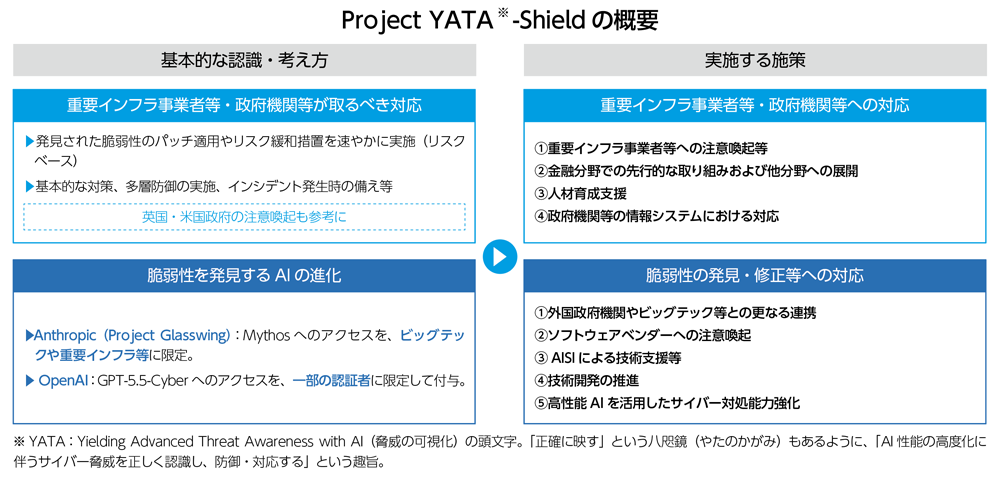
こうした状況を受けて政府が打ち出したのが「Project YATA-Shield」だ。Project YATA-Shieldは、フロンティアAIモデルによるサイバーセキュリティ性能の高度化を踏まえ、日本全体のサイバー防御力を強化するために、国家サイバー統括室が関係省庁・関係機関の緊密な連携の下、施策を取りまとめた対策パッケージである。
Project YATA-Shieldは内閣官房国家安全保障局、内閣官房国家サイバー統括室、内閣府政策統括官(経済安全保障担当)、内閣府科学技術・イノベーション推進事務局、警察庁、金融庁、デジタル庁、総務省、外務省、文部科学省、厚生労働省、経済産業省、国土交通省、防衛省が共同で策定したもので、フロンティアAI時代における国家レベルの防御戦略と言えよう。
Project YATA-Shieldの「YATA」とは日本神話に登場する八咫鏡(やたのかがみ)になぞらえ、「AI性能の高度化に伴うサイバー脅威を正しく認識し、防御・対応する」というメッセージが込められている。
Project YATA-Shieldが目指す
防御側もAIを使う時代
従来から予防、検知、対応、復旧を組み合わせた対策は講じられてきた。Project YATA-Shieldが新たに提起したのは、AIによって脆弱性の発見や攻撃速度が高速化することを前提に、防御側も高性能AIを積極的に活用し、対処能力を引き上げるという考え方だ。
Project YATA-Shieldの施策は大きく二つの領域に分けられる。一つは重要インフラ事業者等への対応で、もう一つが脆弱性の発見と修正等に対する対応だ。
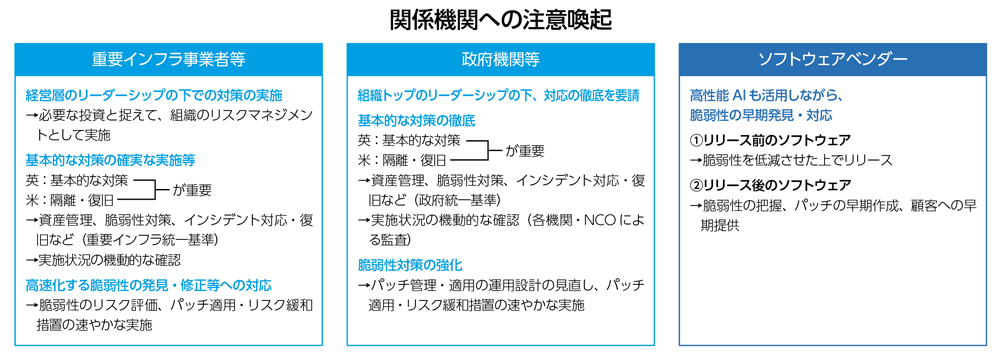
Project YATA-Shieldは重要インフラ事業者等に対し、経営層のリーダーシップの下で資産管理や脆弱性対策、インシデント対応・復旧などの基本的な対策を確実に実施するよう求めている。さらに多層防御とインシデント発生時の備えを整え、脆弱性のリスク評価に基づいて、パッチ適用やリスク緩和措置を速やかに実施することを重視している。
脆弱性対策では、AIを活用した政府機関等の重要システムの脆弱性チェックなどに取り組んでいる。
ソフトウェアベンダーに対して、セキュア・バイ・デザインの原則に基づき、高性能AIも活用しながら、開発ライフサイクル全体で脆弱性の早期発見と対応に取り組むよう求めている。リリース前には脆弱性を可能な限り低減し、リリース後に脆弱性が判明した場合には、パッチを早期に作成して顧客へ提供するという流れだ。
そのため脆弱性を発見してから対応を検討するのではなく、リスク評価からパッチ適用、代替的なリスク緩和措置までを迅速に実行できる運用体制への見直しが必要になる。
政府主導の防御策が民間へ波及
継続運用支援が新たな商機に
Project YATA-Shieldはサイバーセキュリティ施策であると同時に、経済安全保障政策でもある。フロンティアAIによる脆弱性発見能力の向上は、もはや単なるITの話ではない。電力網や金融システム、防衛産業、政府システムなど、社会基盤全体の安全性に直結する問題である。
政府はProject YATA-Shieldにおいて技術開発も推進していく。その施策の一翼を担うのがAIセーフティ・インスティテュート(AISI)だ。政府はAISIを通じてフロンティアAIモデルのサイバーセキュリティ性能や悪用などを迅速かつ的確に把握するため、情報収集・評価を行う。その結果を踏まえた情報提供やガイドラインの策定に加え、評価方法・評価環境の構築、英国AISIをはじめとする海外機関との連携も進める。
技術開発では経済安全保障重要技術育成プログラムや、NICT(情報通信研究機構)とビッグテック等との共同研究、研究機関による開発を通じて、脆弱性の発見・修正に用いるAI技術の高度化を図る方針だ。
Project YATA-Shieldが主な注意喚起の対象とするのは、重要インフラ事業者等、政府機関等、ソフトウェアベンダーである。しかし重要インフラ事業者が脆弱性管理やインシデント対応を強化すれば、その要求はシステムを構成する製品・サービスの提供事業者にも波及する。
販社やSIer、MSPに求められるのは、ファイアウォールやEDRを納入して終わる提案ではない。顧客のIT資産を把握して脆弱性を継続的に評価し、パッチ適用や代替的なリスク緩和策、インシデント対応、復旧までを支える運用型のサービスだ。
AIによって脆弱性の発見と攻撃が高速化すれば、防御側の運用にも同じ速度が求められる。とりわけ人材や運用リソースに制約のある中堅中小企業にとって、こうした体制を自社だけで構築・維持することは容易ではない。
Project YATA-Shieldを起点とする対策強化は、脆弱性管理やセキュリティ監視、インシデント対応を継続的に提供するマネージドサービスの提案機会を広げる可能性がある。
