

適合サービスリスト
IPA(情報処理推進機構)は、かねてより「情報セキュリティサービス基準審査登録制度」(以下「登録制度」)に適合したセキュリティベンダーや個別のサービス、ソリューションについて「適合サービスリスト」(以下「リスト」)を作成・公開している。
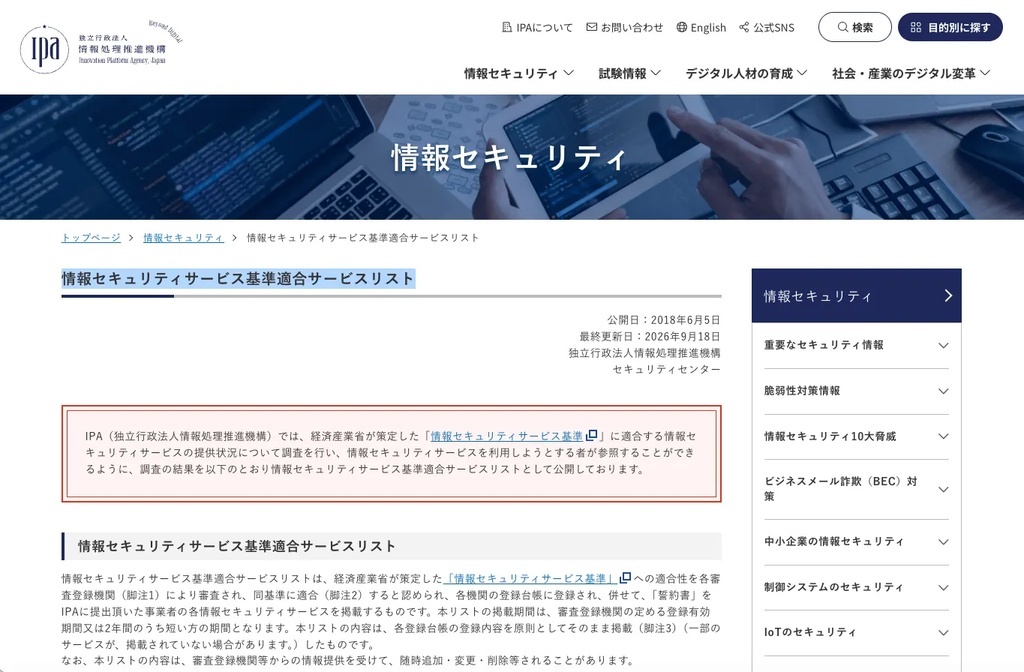
リストは四半期ごとに更新されるもので、この9月にも新しいリストが公開された。すでにリストを活用している、実際にリスト掲載ベンダーへ連絡したことがある、業務を依頼したことがある、という企業や自治体もあるだろう。
リストは、専門のセキュリティ部門を持たない組織にとっては、対策やインシデント対応時のよい入り口となる。ここでは、登録制度とリストについて、どんなものかを紹介しつつ、利用上の注意点をまとめる。
制度の背景と目的
情報セキュリティサービス基準(以下「サービス基準」)は2018年2月に初めて公開されたものだ。適合サービスリストの公開は同年6月から始まっている。リストへの登録は、JASA(日本セキュリティ監査協会)がサービス基準に沿うものかを審議することで行われる。登録の有効期限は2年で、リストの更新は四半期ごとに行われる。
サービス基準は何度か改訂され、2026年現在の最新版は2025年3月に公開された第4.1版となる。第4版との違いは、登録企業・サービスの条件に反社条項(反社の定義と反社企業、反社への利益供与の排除)が加わったことだ。
企業や自治体は、このリストに載っているセキュリティベンダーやサービスは、一定の基準を満たしたものとみなすことができる。自治体などが公募案件や調達をする際、リストへの登録有無を目安にする、入札の加点ポイントにする、あるいは足切りに使うといったこともできるだろう。
ただし、登録基準を満たしているかどうかは、審査時の状態を示すもので、2年間の有効期限の間に基準を維持しているかどうかは保証されない。選定・契約後に事故やトラブル、基準との不整合が生じても、IPA、審査機関(JASA)は、免責事項(後述)として一切の責任は負わない建付けになっている。
対象サービスとその基準
サービス基準が対象とするセキュリティ対策、ソリューションは次の6つの区分に分けられている。このうち最後のペネトレーションテストは、2つめの脆弱性診断のオプションという位置づけになる。
対象サービス(5区分+オプション):
1. 情報セキュリティ監査
2. 脆弱性診断
3. デジタルフォレンジック
4. セキュリティ監視・運用
5. 機器検証
6. ペネトレーションテスト
これらのサービスは、技術要件と品質管理要件という2つの視点で審査される。技術要件では、たとえば、専門スキルを持った専任の管理者・担当者を配しているか、区分に関連する資格を持っているかどうか、といった点が審査される。
品質管理要件は、品質管理マニュアルの整備、品質維持・向上の手続きが規定されているか、教育、内部・外部監査を行っているかどうかなどが審査ポイントとなる。なお、品質管理専任の担当者を割り当てることは必須ではない。
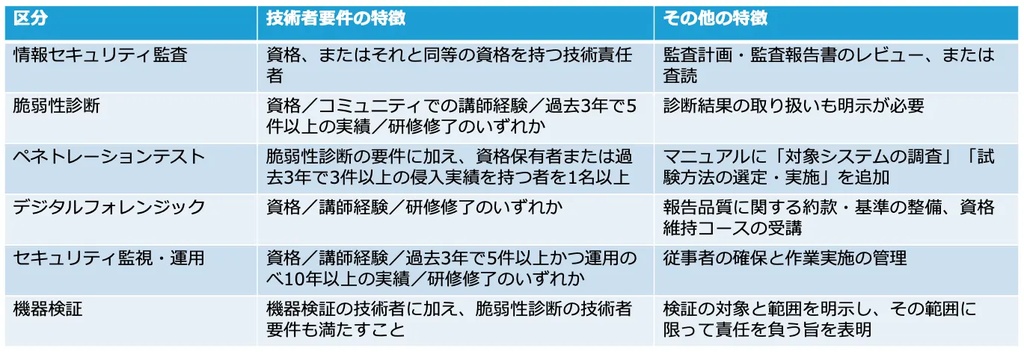
表中の「資格」「要件」の詳細は、「情報セキュリティサービスにおける技術及び品質の確保に資する取組の例示」に詳しく書かれている。
私企業における活用シーンと注意点
リストは一定の基準を満たしたベンダー、サービスが一覧になっている。民間企業では、「脆弱性診断を実施したいが初めてである」「ペネトレーションテストを外注したいが、どの企業に相談すればよいかわからない」「インシデント対応時に、フォレンジック事業者を探したい」といったケースが考えられる。あるいは、広告リンクやDMから事業者を探したくない、高額なコンサルタントに頼むまでの要件ではない、といった場合もあるかもしれない。
リストは、なにかアクションを起こす際の入り口になりうるものだが、当然、その先の行動や結果を決めるのは発注側だ。丸投げできる業者のリストではない。したがって、リストに登録された企業との契約や業務には注意が必要だ。
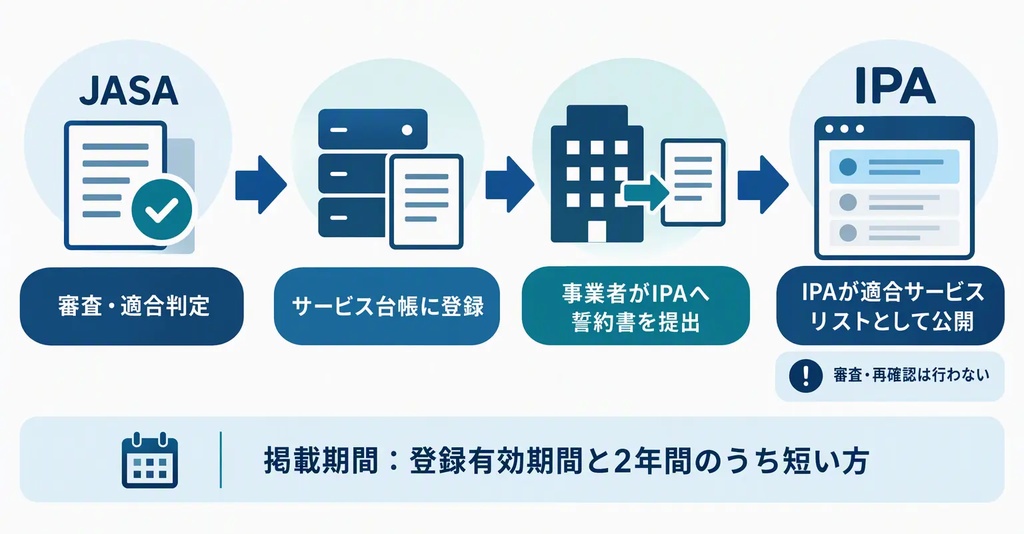
登録される企業やサービスの審査を行うのは、JASAである。JASAは登録台帳(サービス台帳)を管理する。サービス台帳の内容のうち、IPAに誓約書を提出した事業者の一覧を「適合サービスリスト」として公開しているだけだ。つまり、IPAはリストを公開している主体だが、審査および判定には関与していない。誓約書のみを確認するだけで、適合性のチェックを行っているわけではない。
JASAは苦情の相談窓口を設けているが、トラブルや紛争になっても、原則として当事者同士(発注企業とリスト登録企業)で話し合うしかない。
業者との打ち合わせでの注意事項と課題
登録事業者への連絡、交渉、RFPでの注意事項もある。
たとえば、審査区分の脆弱性診断は、一般的なアプリケーション、Webアプリ、スマートフォンアプリ、パブリッククラウドなどが主な対象となっている。これは従来型のセキュリティであり、もちろん現在もその重要性は変わらない。一方で、近年のLLMを組み込んだアプリ、AIエージェントに対する知見や実績がどう評価されているのかは明確ではない。
これらの対応が必要なら、問い合わせ時にしっかり要件を確認するべきである。
フォレンジックも、ログの分析、証拠保全などは審査対象となっているが、これはインシデント対応のうちの一部である。復旧作業や顧客対応、規制当局との調整、対応、復旧プランの策定、実施の指揮などは別の枠組みとなる。
経済産業省もIPAも、一度登録すればOKという認識は持っていない。これまで何度もサービス基準の見直し、区分の追加を行っている。登録有効期限を設けているのは、時代や状況の変化に合わせた取り組みを続けている証左と言える。
冷静に考えれば当然だが、リストはあくまで参考情報でしかない。この登録制度に限ったことではないが、利用者であるユーザー企業側が、一定のスキルや人材を用意して一定の要件定義ができなければ、どんなソリューションベンダーと契約しようとしてもうまくいかないだろう。できること、できないことを含めて、しっかり相談することが肝要だ。
